
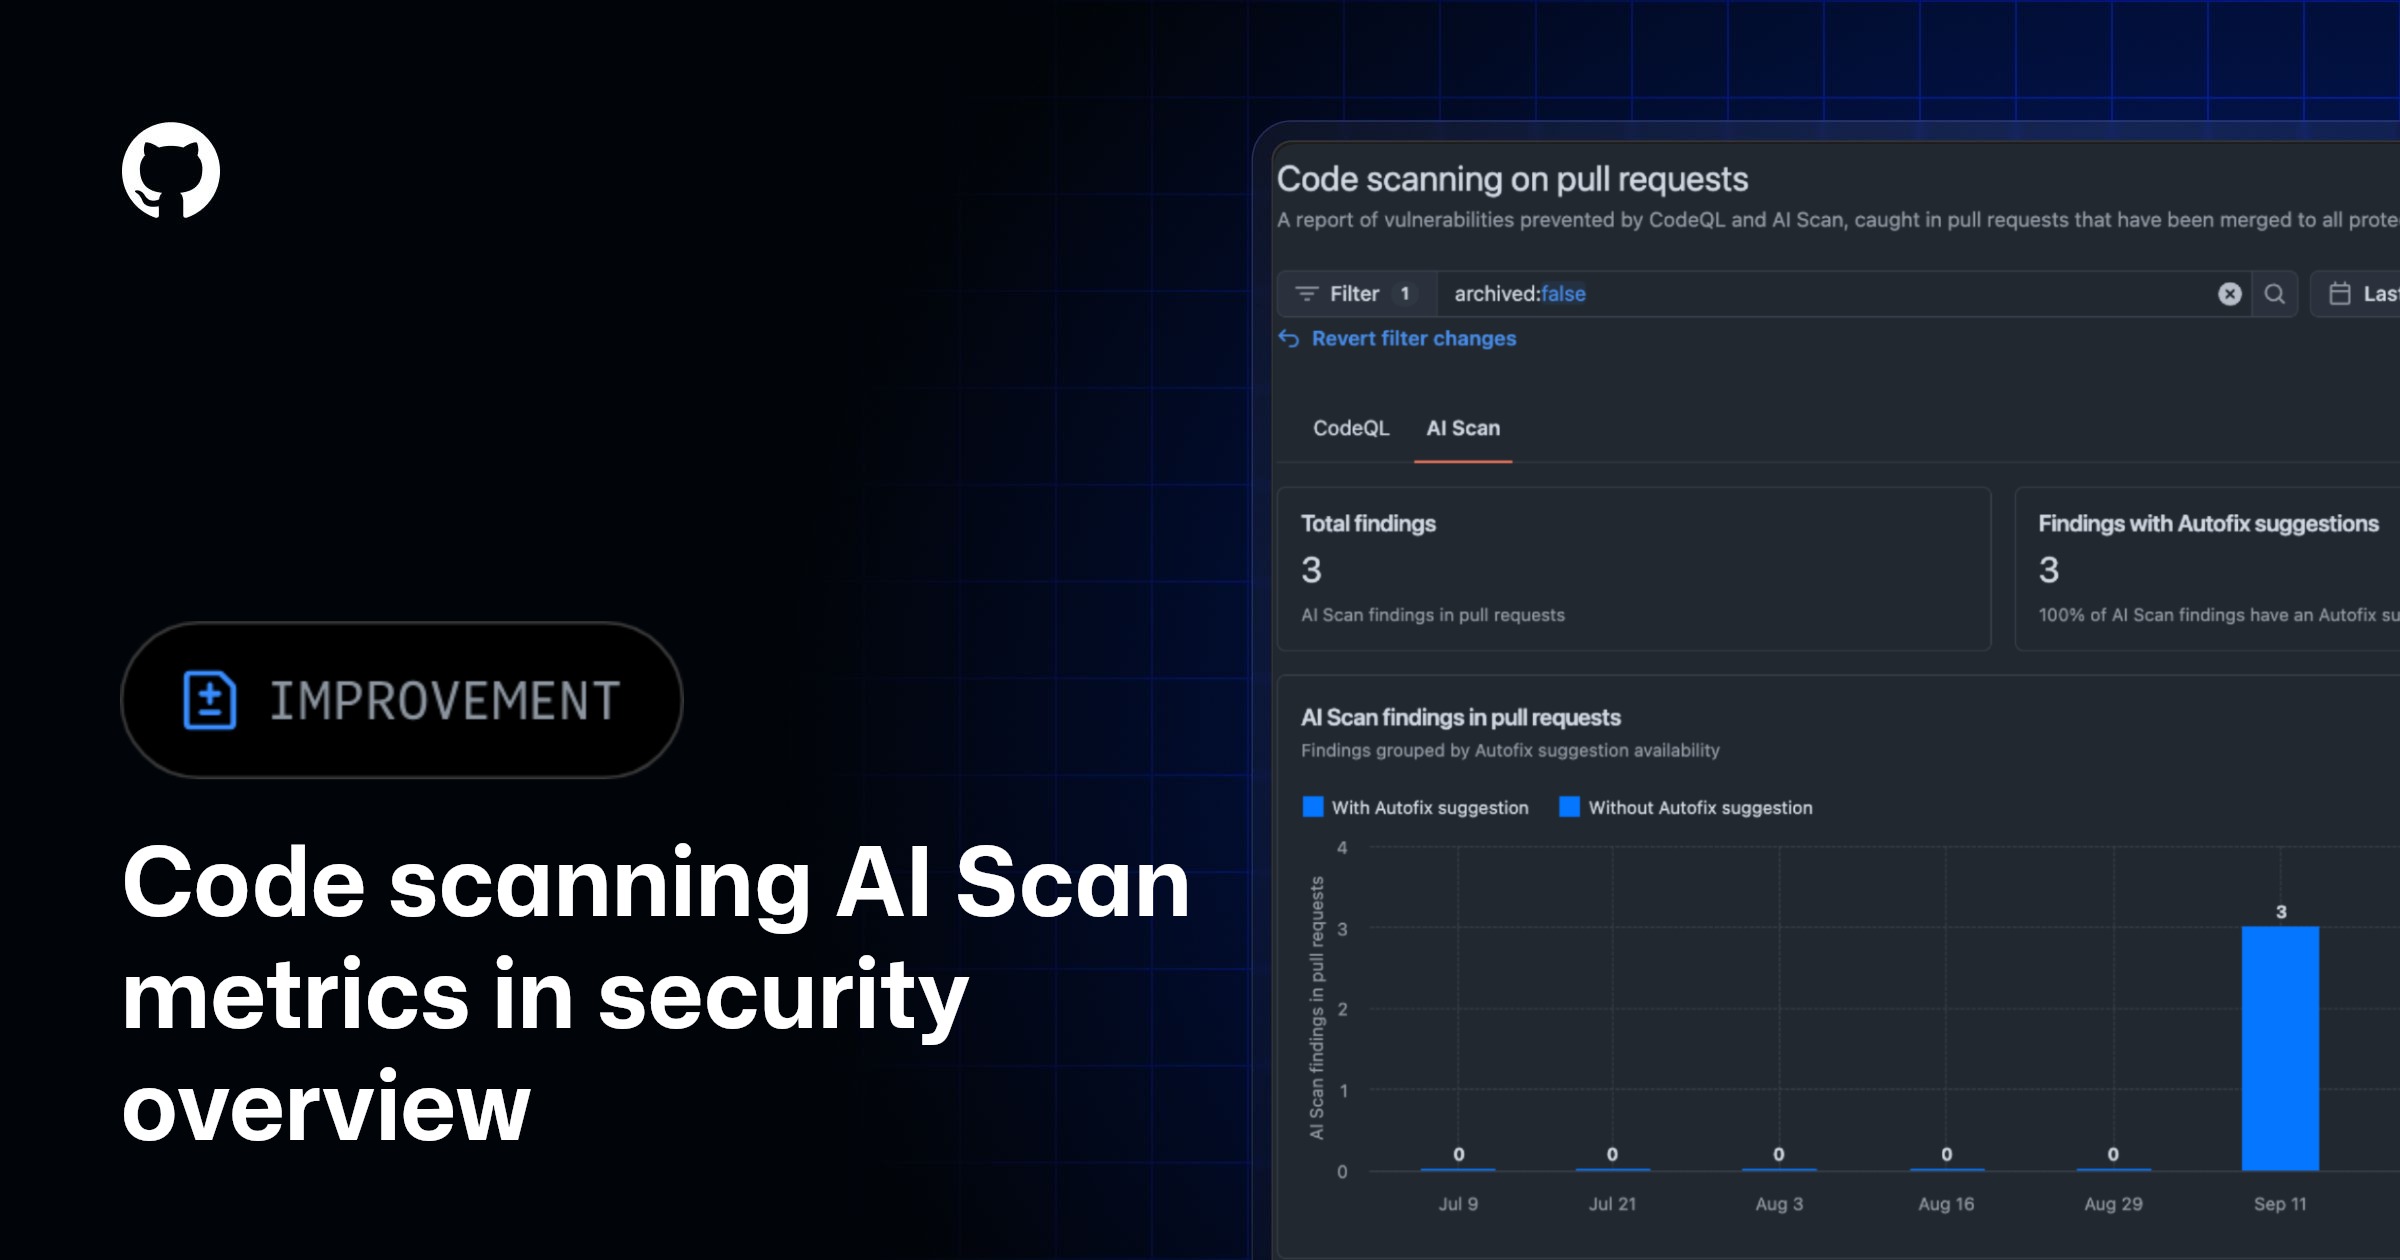
GitHub、PRのAI Scan実績をセキュリティ概要で可視化
GitHubコードスキャンAIセキュリティ脆弱性管理
GitHubは10月13日、プルリクエスト向け「AI Scan」の検出件数や修正率、autofix の適用頻度を security overview で確認できるようにした。組織・Enterprise 管理者が対象で、GitHub Code Security または Advanced Security 利用者向けのパブリックプレビュー。Enterprise Server は非対応。
何が発表されたか
GitHubは10月13日、プルリクエスト向けの「AI Scan」の効果を security overview(セキュリティ概要)で確認できるようにしたと発表した。対象は組織および Enterprise の管理者。
従来の「CodeQL pull requests」ページは「Code scanning on pull requests」に名称が変わり、2つのタブに分かれた。
- AI Scan タブ: 検出件数の合計と、そのうち autofix の提案があるもの/ないものの件数を表示
- CodeQL タブ: 従来の CodeQL の指標を移設
表示される指標は、検出された件数、解決された件数、修正率(remediation rate)、どのリポジトリで検出が発生したか、選択した集計期間の推移、開発者が autofix の提案を適用した頻度。個々のプルリクエストを見に行かなくても、AI Scan の有効性、開発者の反応、展開の判断材料を把握できるとしている。
提供状態はパブリックプレビュー。GitHub Enterprise Cloud を含む github.com 上で、GitHub Code Security または GitHub Advanced Security の利用者が対象。GitHub Enterprise Server は今回のリリースでは非対応と明記されている。
取るべき対応
影響を受けるのは、GitHub Code Security/Advanced Security を使っている組織のセキュリティ担当者と管理者。
- 展開前に基準値を取る: 修正率と autofix の適用頻度は、AI による検出をどこまで本番運用に広げるかの判断材料になる。広げる前の期間を基準値として記録しておくと、前後比較ができる
- 検出が偏るリポジトリを洗い出す: リポジトリ別の内訳が出るため、検出が集中している箇所を特定して個別に方針を決められる
- プレビュー段階であることを前提に運用する: 指標の定義や画面構成は変わる可能性がある。定例レポートに組み込む場合は、仕様変更に耐える形にしておきたい
- Enterprise Server 利用組織は対象外: 今回のリリースでは非対応のため、従来どおり自前の集計を続ける必要がある
AI Scan 自体の定義は今回のページでは説明されておらず、AI による検出に関するドキュメントへのリンクが案内されている。