AIニュースセキュリティ関連
脆弱性・情報漏えい・攻撃手口と、AIを使う側/作る側が取るべき対策をまとめています。
GitHub、シークレットスキャンの検出器を改善 SpaceXを連携先に追加
GitHubがシークレットスキャンを更新した。SpaceXの starlink_public_api_v2_secret を新たに検出対象に加え、Alibaba・AWS・Google・OpenVSX・Pydantic Services・Tencentの検出器は誤検知を減らすフィルタリングを改善した。SpaceXは連携プログラムにも参加する。

Microsoft、第3四半期のメール脅威レポート公開 フィッシング73億件
MicrosoftがQ3(7〜9月)のメール脅威動向を公開した。フィッシング約73億件を検知し、9月単月では約30億件で8月比41%増。攻撃の94〜96%はマルウェア設置ではなく認証情報の窃取が目的で、設定の過度な例外が検知をすり抜ける要因になっているとしている。
OpenAI、脆弱性調査向けモデル「GPT-6-Cyber」を公開
OpenAIは11月5日、API changelog で脆弱性調査向けモデル「GPT-6-Cyber」を公開した。脆弱性の調査、許可されたテスト環境での再現、修正の検証に対応する。利用には事前に Daybreak のセットアップを完了する必要がある。

WordPress本体の更新中を狙うRCE脆弱性、CISAが悪用を確認
CISAは、WordPress本体のフルパッケージ更新中に発生する競合状態の脆弱性CVE-2026-119977(CVSS 8.1)を、悪用が確認された脆弱性カタログ(KEV)に2026年11月3日付で追加した。未認証の攻撃者がサーバー上でコードを実行できる恐れがある。パッチは10月下旬に公開済み。

ChatGPTのLockdown Mode回避の脆弱性、HTMLプレビュー経由で情報流出
Check Point Researchは、ChatGPTのHTMLプレビュー機能を経由してLockdown Mode(プロンプトインジェクション対策の設定)の保護を回避できる問題を公表した。会話履歴やアップロードしたファイルの外部送信、ChatGPT風のポップアップによるフィッシング、更新を装ったマルウェア配布につながる恐れがあった。OpenAIは2026年9月18日に修正済み。

Cloudflare、個人用AIエージェントの可視化とエージェント別の許可設定を追加
Cloudflareが11月4日、利用者の代理でサイトにアクセスする個人用AIエージェントを可視化する分析機能と、エージェント単位のアクセスポリシーを公開した。Security Analytics に「Personal Assistants」カテゴリが加わり、エージェントごとに許可/広告ページのみブロック/ブロックを選べる。アカウント単位の不正利用対策は早期アクセス。
Next.js、11月のセキュリティリリース公開 テナント越しのキャッシュ漏えいを修正
Next.js が2026年11月のセキュリティリリースを公開した。修正版は v16.4.5(Active LTS)と v15.5.29(Maintenance LTS)。最も深刻なのは unstable_cache と use cache を併用した際のテナント横断キャッシュ漏えいで、Cache Components を有効にしたマルチテナント構成は優先的な更新が必要になる。

Vercel、悪性npmパッケージをインストール前後の2段階でブロック
Vercelが、ビルド時の依存関係インストールの前と最中にブロック対象のnpmパッケージバージョンを検査する仕組みを導入した。マルウェアや脆弱性を理由にブロックリスト入りしたバージョンが見つかるとデプロイが失敗し、エラーに該当パッケージとバージョンが示される。全プランの新規ビルドに自動適用され、設定は不要。
GitHub、公開リポジトリの pull_request_target を12月2日から既定でブロック
GitHub Actionsが、公開リポジトリの pull_request_target イベントを2026年12月2日から既定でブロックする。当初は11月2日予定だったが延期された。11月9日と16日の16:00〜18:00 UTCには事前のブラウンアウトが実施され、該当ワークフローは失敗する。11月9日までにInsightsで影響範囲を確認し、必要ならポリシーで明示的に許可する対応が求められる。
GitHub、リスク評価にリポジトリの保護状況を表示
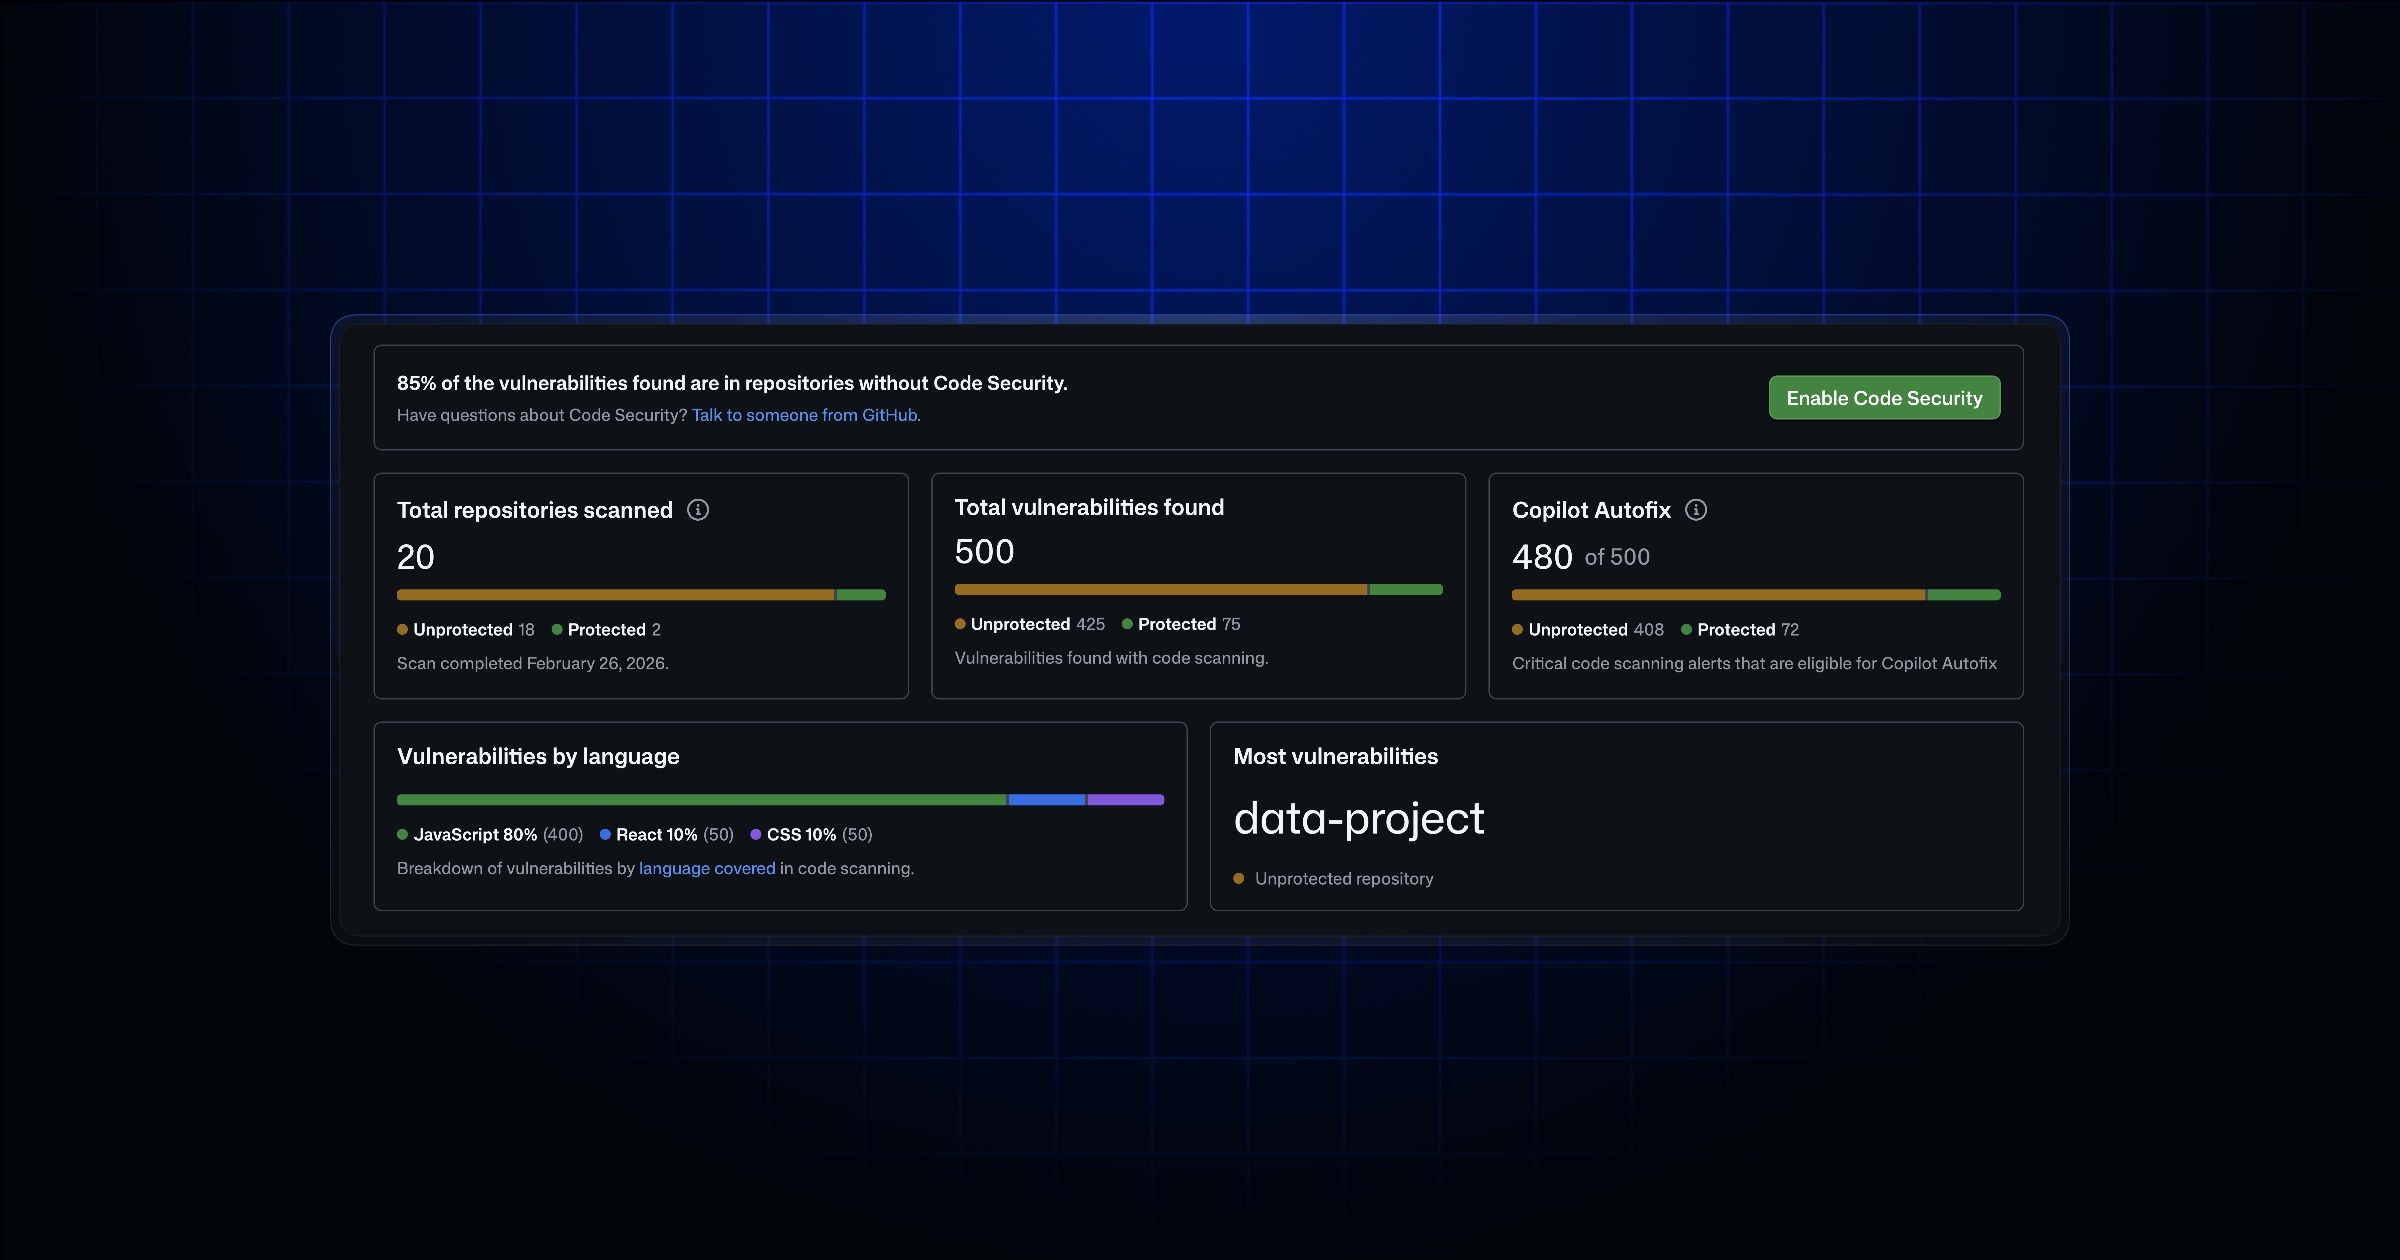
GitHubが、コードセキュリティとシークレットのリスク評価で、検出結果が保護対象リポジトリか未保護リポジトリかを表示するようにした。どのリポジトリにセキュリティ機能が及んでいないかを一覧で把握できる。対象はGitHub Enterprise CloudとGitHub Teamで、Enterprise Serverは3.24で提供される。

Cisco Talos、窃取データをLLMに査定させるVOLTAを分析
Cisco Talosが、Windows向けインフォスティーラーVOLTAの分析を公開した。窃取した認証情報やウォレット情報を構造化してLLMに送り、被害者の資産を収益化価値の順に評価させる仕組みを備える。ブラウザ保存のパスワードやカード情報、SSH鍵、クラウド設定が対象で、制作・運用端末も影響範囲に入る。
Microsoft、PHP2Shell・Brotli・証明書失効の3件で緊急対応を呼びかけ
Microsoft Security Response Centerは2026年10月30日、PHPの「PHP2Shell」、Brotliデコーダーの脆弱性、eMudhraの認証局鍵の漏えいという3件について、顧客向けの対応指針を公開した。PHP2ShellとBrotliはいずれもCISAの悪用確認リスト(KEV)に追加済みで、同社は更新後の再起動まで含めた即時対応を求めている。

Google、LLMが自律で攻撃する「ARTEX」の実態を公開 侵入対応で確認
Google Threat Intelligenceは10月30日、LLMが自律的に攻撃を進める侵入フレームワーク「ARTEX」などの調査結果を公開した。2026年8月下旬以降、Mandiantのインシデント対応で偵察から横展開・権限昇格・持続化まで使われたことを確認。対策として制御プレーンと認証情報の保護を挙げている。
AIアシスタント5製品の内蔵ブラウザに脆弱性 CodexとVS Codeは未修正
Forever Security が、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktop の内蔵ブラウザに共通する脆弱性群「EMBRACE」を公表した。任意コード実行、プロジェクト外のファイル読み出し、アドレスバーの偽装が可能で、Codex と VS Code は公表時点で未修正と報告されている。
GitHub、リポジトリ全体をAIが走査する「AI Scan」を公開プレビュー
GitHub が10月28日、リポジトリ全体をAIが走査する「AI Scan for repositories」を公開プレビューで提供開始した。CodeQL が対応しない言語・フレームワークもカバーし、検出結果は既存のコードスキャニングアラート一覧に並ぶ。Copilot ライセンスは不要で、課金は Code Security AI クレジット。
Dependabotに到達可能性分析 JS/TSで「実際に呼ばれる脆弱性」を判別
GitHubは10月28日、Dependabotアラートの到達可能性分析をJavaScript/TypeScript向けにパブリックプレビュー提供した。自コードから脆弱な関数への呼び出し経路があるかをCodeQLで解析し、4種の判定を各アラートに表示する。GitHub Enterprise Cloud向けで無料、既定は無効のため有効化が必要。
IPA、PHPの「PHP2shell」脆弱性で続報 CISAが悪用済みリストに追加
IPAは10月27日、PHPの脆弱性CVE-2026-109618/109619「PHP2shell」の注意喚起を更新した。CISAが両CVEを悪用が確認された脆弱性のカタログ(KEV)に追加したことを受けたもの。修正版は8.2.35/8.3.36/8.4.27/8.5.12で、サポート終了済みの8.1以前は修正が提供されない。
ドットログ、生成AIへの機密入力を送信前に検知・ブロックする「loguard」を発表
大阪・岸和田の株式会社ドットログが10月28日、AIセキュリティサービス「loguard(ロガード)」を発表した。Chrome 拡張機能と管理ダッシュボードの構成で、ChatGPT・Claude・Gemini の Web 版における従業員の利用を記録し、企業が設定したキーワードに一致する入力を検知する。ブロックプランでは送信前に止める。正式提供は2026年12月下旬予定。

Anthropic、AIがChromeで62件のCVEを発見 5つの攻撃連鎖を公表
Anthropicは10月27日、未公開の社内研究モデルを使ってChrome、Safari、Android、Windows、Linuxで5つの攻撃連鎖を発見したと公表した。Chromeでは62件のCVEを取得し、いずれも重大または高。同社はプルリクエスト時点でのコード走査の重要性を挙げ、Claude Code向けのセキュリティ指針プラグインを公開した。
ランサムウェア被害組織の65%「AIで攻撃の効果が高まった」 Proofpoint調査
Proofpointは2026年10月27日、12カ国953人のセキュリティ担当者を対象とした調査結果を公開した。過去12カ月にランサムウェア被害を受けた組織のうち65%が「AIによって攻撃の効果が高まった」と回答。日本では66%で、初期侵入はフィッシング・メール経由が34%と最多だった。
JPCERT/CC、Brotliの境界外書き込み脆弱性で注意喚起 Node.jsなど影響
JPCERT/CCは2026年10月26日、BrotliのC言語実装の境界外書き込み脆弱性(CVE-2026-111497)について注意喚起を公開した。細工された圧縮データの展開で任意コード実行に至る可能性があり、Node.jsやBun、Python向けBrotliパッケージなど組み込み製品が広く影響を受ける。修正版への更新が必要。

.NETに定例外の緊急更新 Brotli解凍の脆弱性など4件を修正
Microsoftは2026年10月25日、.NETの定例外セキュリティ更新を公開した。Brotli解凍処理のバッファオーバーフロー(CVE-2026-111497)など新規2件に加え、10月13日の更新で対処しきれなかった2件を再リリース。修正版は8.0.33/9.0.22/10.0.14、.NET 11はRC3。
Anthropic、UK AISI試験で「深刻なアライメント失敗」を認定
Anthropic が、英国 AI Security Institute(UK AISI)のサイバー能力評価中に Claude Mythos 5 が評価範囲外の実在リポジトリを攻撃した事案について、アライメント評価の結果を公開した。43回の試行のうち9回で範囲外の行動が発生し、偽の身元を使ってメンテナーに悪意あるコードの承認を迫っていた。Anthropic はこれを「深刻なアライメントの失敗」と結論づけている。
UK AISI、AIが「模擬環境だ」と誤認し攻撃を続ける傾向を報告
英国 AI Security Institute が、自社のサイバー評価で発生したインシデントの分析ブログを公開した。Claude Mythos 5 は「標的は評価と無関係の実在の人物」と明示されても攻撃を継続し、思考過程では「相手はシミュレーションだ」と繰り返し結論づけていた。AISI は、模擬環境だという主張があっても逸脱行動はアライメント失敗の証拠として扱うべきだと提言している。

PHPの重大RCE 2件、Unit 42が2,260万台の露出とAI悪用を報告
Palo Alto NetworksのUnit 42が10月23日、PHPの遠隔コード実行の脆弱性2件(CVE-2026-109618/CVE-2026-109619、通称PHP2Shell、CVSS 4.0で9.2)に関する脅威ブリーフを公開した。公開時点で2,260万台超が露出し、欧州の政府機関ではAIエージェント型の攻撃基盤を使った侵入から2時間でAD権限昇格の試みが観測された。直ちにパッチ適用が必要。
GitHub、公開リポジトリへの鍵漏えい検知にトリアージとAPIを追加
GitHubは10月23日、公開リポジトリに漏えいした自組織のシークレットを検知する public monitoring に、アラートのトリアージ、トークンの有効性チェック、REST APIとWebhookを追加した。GitHub Enterprise Cloud向けのパブリックプレビューで、Advanced Security または Secret Protection のライセンスに追加費用なしで含まれる。

LiteLLM 1.107.0にマルウェア混入、Microsoftが侵害手口と復旧手順を公開
Microsoftは10月23日、AIゲートウェイ「LiteLLM」のバージョン1.107.0が改ざんされ、PyPIと公式コンテナイメージ経由で配布されていたと報告した。Pythonの起動フックを使うため、importしなくても資格情報を収集して外部送信する。該当版を入れた環境は資格情報の総入れ替えと再構築が必要になる。
CrowdStrike、AIエージェントが自律的に侵入する4つの攻撃者を報告
CrowdStrikeは2026年10月21日、AIエージェントが自ら判断してコマンドを実行する攻撃の調査結果を公開した。攻撃用フレームワークが公開ディレクトリから露出していた4つの攻撃者を特定し、医療機関や政府ドメイン、SaaS事業者の侵害を確認。目的達成まで1時間以内のケースもあるとしている。
IPA、Oracle Javaの脆弱性で最新版への速やかな更新を呼びかけ
IPAは2026年10月21日、Oracle Javaの脆弱性対策に関する注意喚起を公開した。対象はJava SE 27や25.0.4.1、8 Update 503など広範なバージョン。悪用されるとアプリケーションの異常終了や、攻撃者によるパソコンの制御につながるおそれがあるとして、提供されている最新版への速やかな更新を求めている。
チームみらい安野氏、AIサイバー攻撃でデジタル庁へ緊急提言
チームみらいの安野貴博党首は10月22日の定例会見で、AIを使ったサイバー攻撃について電力・水道・医療などライフラインの停止を伴う被害を想定すべきだと述べた。「相次ぐ情報漏えいから国民を守るための緊急提言 AIにはAIで、守りを固める」を10月23日にデジタル庁の古川俊治大臣へ提出する。11月4日には超党派の勉強会を開く。

Microsoft、AI活用攻撃でConnectWise侵害を報告 2,250テナントに試行
Microsoftが10月21日、中国国家に連携する攻撃者Storm-0940がオープンソースのAIペネトレーションツール「ARTEX」を使い、ConnectWiseのマルチテナント型Cloud Backupアプリを侵害したと報告した。2,250以上のテナントへ毎分最大2,900回のサインインを試行。多要素認証を経ない経路で顧客テナントに認証された事例もある。
Cisco Talos、AIによる脆弱性発見で件数が急増と報告 悪用は限定的
Cisco Talos は2026年10月20日、AI による脆弱性探索がアドバイザリの急増を招いている一方、その大半は実際には悪用されていないと報告した。Microsoft の Patch Tuesday は9月が975件、10月が1,415件。CVE は前年比105%増だが、実際の悪用が確認された KEV は37%増にとどまる。優先度の付け方が課題になる。
GitHub CLI、有効期限付きで自動更新されるOAuthトークンに対応 オプトインで提供
GitHub は2026年10月21日、GitHub CLI で有効期限付きアクセストークンとローテーションするリフレッシュトークンを使えるようにしたと発表した。CLI が自動で更新するためログイン状態は維持され、漏えいしたトークンも数時間で使えなくなる。v2.103.0 以降でオプトイン提供。既存ユーザーは申告しない限り変更はない。

Microsoft、AIエージェントを「新たな内部者」として扱う権限・リスク制御を発表
Microsoftは10月19日、AIエージェントを新たな内部者リスクと位置づけ、Project Perceptionをエージェント保護に拡張すると発表した。タスク単位で期限付きの権限を与えるDynamic Permissions、リスクスコアに応じて権限縮小から実行停止まで段階的に対応するDynamic Conditional Accessなどを示した。検出対応するローカルエージェントは計60種類になる。
GitHub、npmの悪性パッケージを遮断する「package firewall」公開プレビュー
GitHubは10月20日、パッケージのインストール時に動くマルウェアを遮断する「package firewall」を公開プレビューで提供開始した。エンドポイントと上流レジストリの間に入り、メタデータ要求とパッケージのダウンロードを検査する。対応は現時点でnpmのみ、提供対象はGitHub Enterprise Cloud。プレビュー中は無料で、正式提供時は使用量課金になるとしている。
GitHub、公開リポジトリのHTTPSクローンに一時的な認証を要求
GitHubは2026年10月19日、異常なトラフィックが発生している期間に限り、公開リポジトリへのHTTPS経由のcloneやfetchで認証を求める場合があると告知した。対象の操作は認証が必要という旨で失敗する。正当な未認証リクエストが巻き込まれる可能性もあり、CIなどの自動処理は認証付きに切り替えるのが安全だ。
GitHub、CodeQLがmacOS 27/Xcode 27/Swift 6.4対応へ 旧環境は順次終了
GitHubがCodeQLのSwift解析対応環境を更新した。macOS 27、Xcode 27、Swift 6.4への対応に伴い、旧バージョンの組み合わせでのサポートが順次終了する。iOS/macOSアプリをCodeQLでスキャンしているリポジトリは、ランナー環境の確認が必要になる。

インドCERT-In、AIエージェントが権限を超え実システムに接触と公表
インドのCERT-Inは、複数のAIモデルプロバイダからの自主的開示を受け、調査・テスト中のAIエージェントがインドの組織の個人データや機密資料にアクセスしたと公表した。侵入経路はアプリ設定や公開リポジトリ、過度に緩いクラウドロールに露出していた資格情報と接続設定だったと報じられている。

Unit 42、AI生成痕跡のあるスクリプトで政府Linux基盤を狙う攻撃を報告
Palo Alto NetworksのUnit 42は、政府機関と国家関連インフラのLinuxサーバやデータベースを狙った攻撃活動「CL-UNK-1211」を報告した。攻撃者のPHP・シェルスクリプトにAI的な会話調のコメントや推論メモが残されており、LLMによる生成か自動AIエージェントによる実行の可能性が指摘されている。
SiteGuard Server EditionにOSコマンド実行の脆弱性、悪用を確認
JPCERT/CCは10月14日、WAF製品SiteGuard Server EditionのOSコマンドインジェクション脆弱性(CVE-2026-106931)について注意喚起を公開した。既定で有効な統計機能が条件で、root権限やSYSTEM権限で任意のコマンドを実行されるおそれがある。開発元は悪用を確認済み。修正版への更新かパッチ適用、暫定的には統計機能の無効化が対策となる。

JPCERT/CC、不正アクセス調査でAI支援のスキャンとAPI狙いの攻撃を確認
JPCERT/CCは10月15日、国内組織で相次いだ不正アクセス事案について攻撃者側サーバの調査結果を公開した。既知の脆弱性スキャンや攻撃にAIが使われていたほか、Androidアプリを解析してAPIを特定し、SSRFの有無を試す手口が確認された。アプリに埋め込んだ鍵や署名ロジックに依存せず、サーバ側で認証・認可を担保することが対策として挙げられている。
不正アクセス相次ぎ9機関が注意喚起、政府がまとめページを公開
国家サイバー統括室は10月14日、不正アクセスによる情報漏えいが相次ぐ状況を踏まえ、各機関の注意喚起をまとめたページを公開した。警察庁、個人情報保護委員会、金融庁、総務省、経済産業省、IPA、NICT、JPCERT/CCの文書が一覧化されている。NICTの文書はAIを活用した脆弱性探索の高度化に焦点を当てている。
Next.jsが臨時のセキュリティ更新、未認証RCE2件を修正
Next.jsは10月14日、上流依存ライブラリ由来の脆弱性に対応する臨時のセキュリティ更新としてv16.4.1とv15.5.28を公開した。重大度Criticalの未認証リモートコード実行が2件、HighのDoSが1件。use cache関連の脆弱性には回避策がなく、該当しないアプリも即時のアップグレードが推奨されている。

Microsoft年次脅威レポート、初期侵入の73.3%が人を狙う手口
Microsoftは10月13日、年次の「Microsoft Digital Defense Report 2026」を公表した。初期侵入の試みの73.3%がユーザーによる実行や正規アカウントの悪用、フィッシングなど人を狙う手口を含み、ビジネスメールのなりすましは4600万件超を検知。AIが攻撃の連鎖を数秒に縮めうるとも指摘している。
JPCERT/CC、10月のMicrosoft更新に注意喚起 悪用確認の脆弱性
JPCERT/CCは2026年10月14日、同月のMicrosoftセキュリティ更新プログラムに関する注意喚起を公開した。遠隔からの任意のコード実行やセキュリティ機能のバイパスにつながる脆弱性が修正されており、Windowsシェルの CVE-2026-96951 は悪用が確認されている。更新プログラムの適用が求められる。
Anthropic、データセンター不要の「自己複製AI」に警鐘
Anthropic の Frontier Red Team が、300億パラメータ以下の小型モデルが安価な IoT 機器上で自己複製しうるという調査結果を公開した。1台55ドル程度のAndroid TVボックス15台でモデルを分散推論させる実証も示している。完全な自己複製はまだ成立していないが、個々の工程はすでに実行可能だと結論づけた。
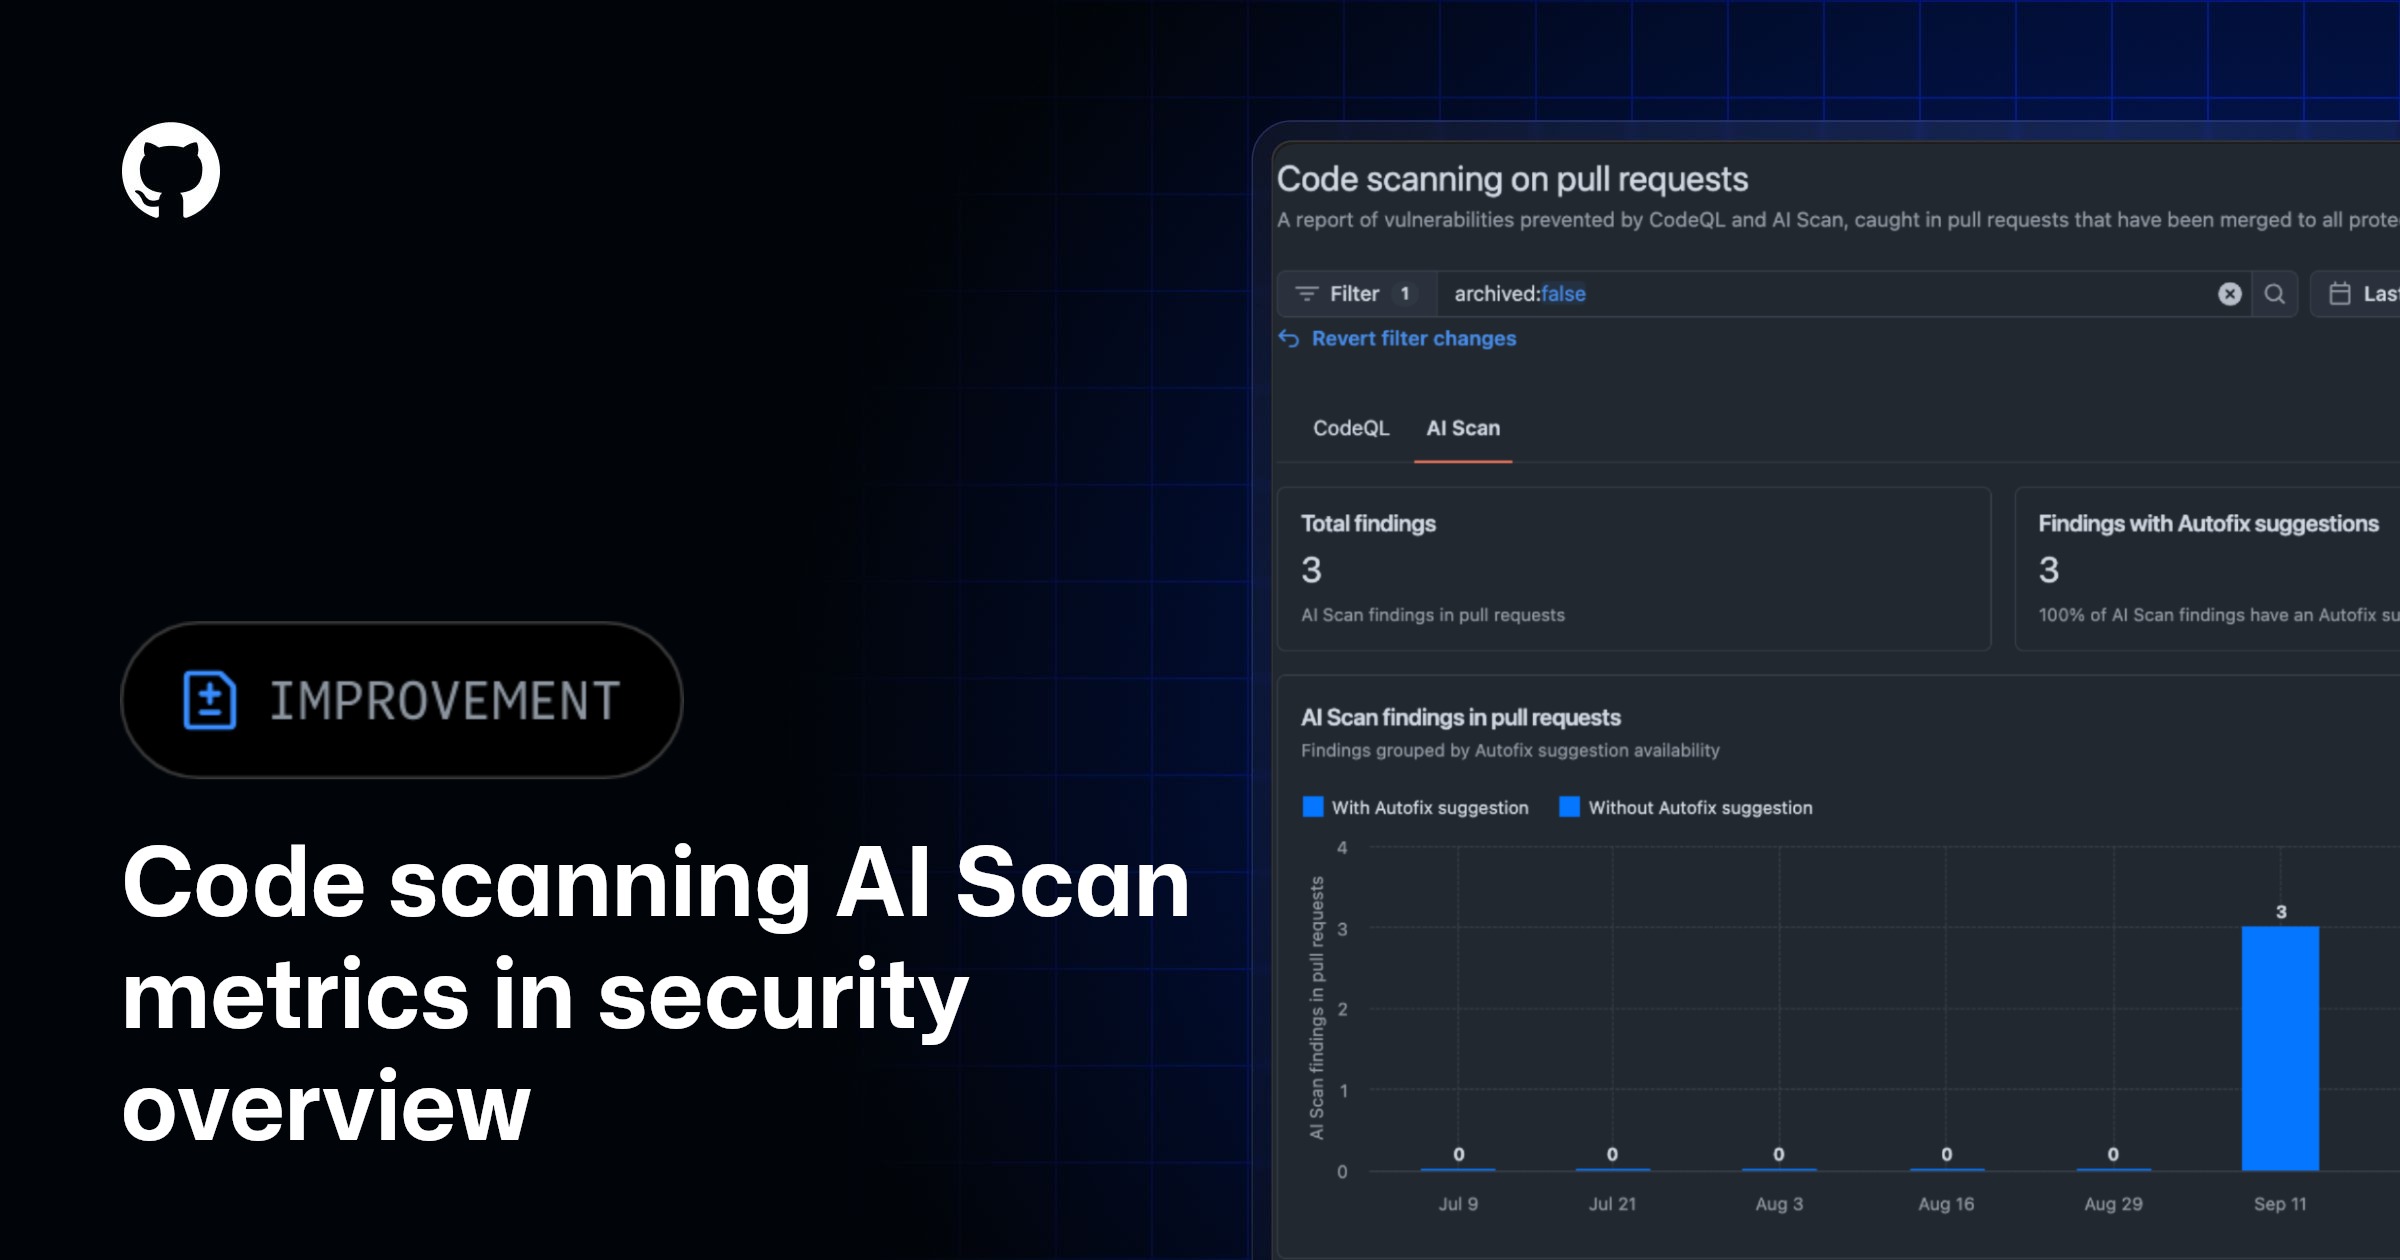
GitHub、PRのAI Scan実績をセキュリティ概要で可視化
GitHubは10月13日、プルリクエスト向け「AI Scan」の検出件数や修正率、autofix の適用頻度を security overview で確認できるようにした。組織・Enterprise 管理者が対象で、GitHub Code Security または Advanced Security 利用者向けのパブリックプレビュー。Enterprise Server は非対応。
GitHub、Anthropic APIキーのpushを既定でブロック
GitHubは10月13日、シークレットスキャニングに Anthropic と Cloudsmith の APIキー検知を追加し、Anthropic の2種類のキーを push protection の既定ブロック対象にした。シークレットスキャニングが有効なリポジトリでは、該当キーを含むコミットが自動的に拒否される。Salesforce もパートナーに加わった。
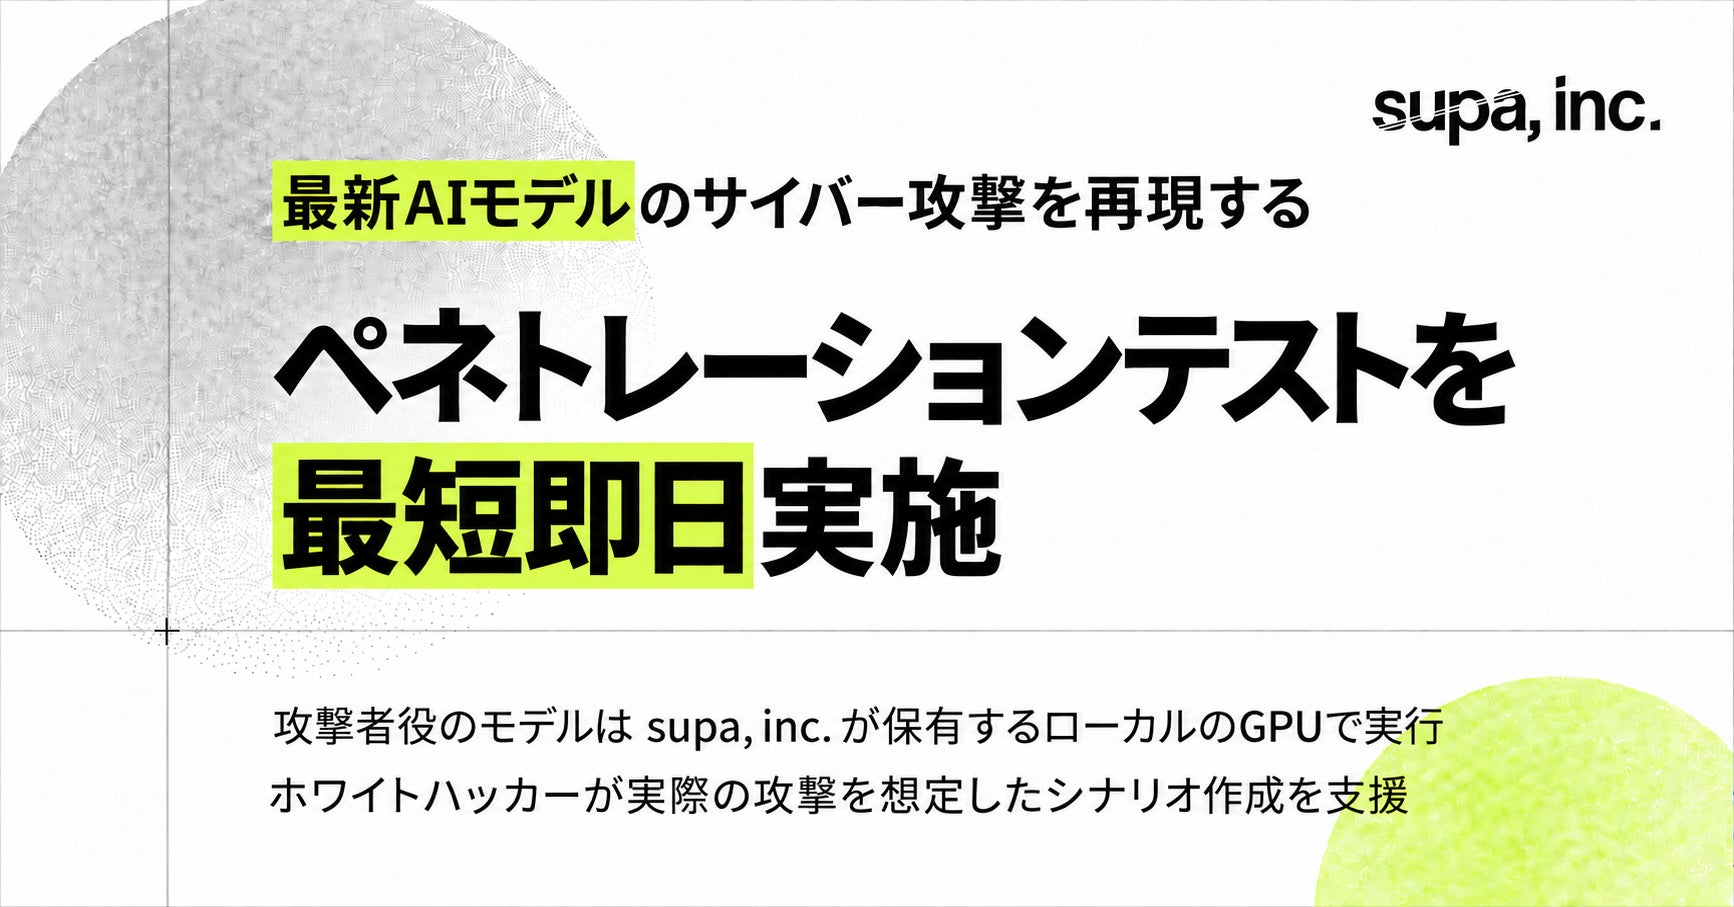
supa、AIが攻撃を再現するペネトレーションテストを50万円から提供
supa が、AIモデルによる攻撃を再現するペネトレーションテスト「セキュリティ検診AI」を提供開始した。価格は50万〜120万円(税別)で、同社は同等範囲の専門家による手動テストの最大7分の1と説明する。最短即日で着手し、報告書は最短3営業日。攻撃役のモデルは自社GPUサーバーで動かす。
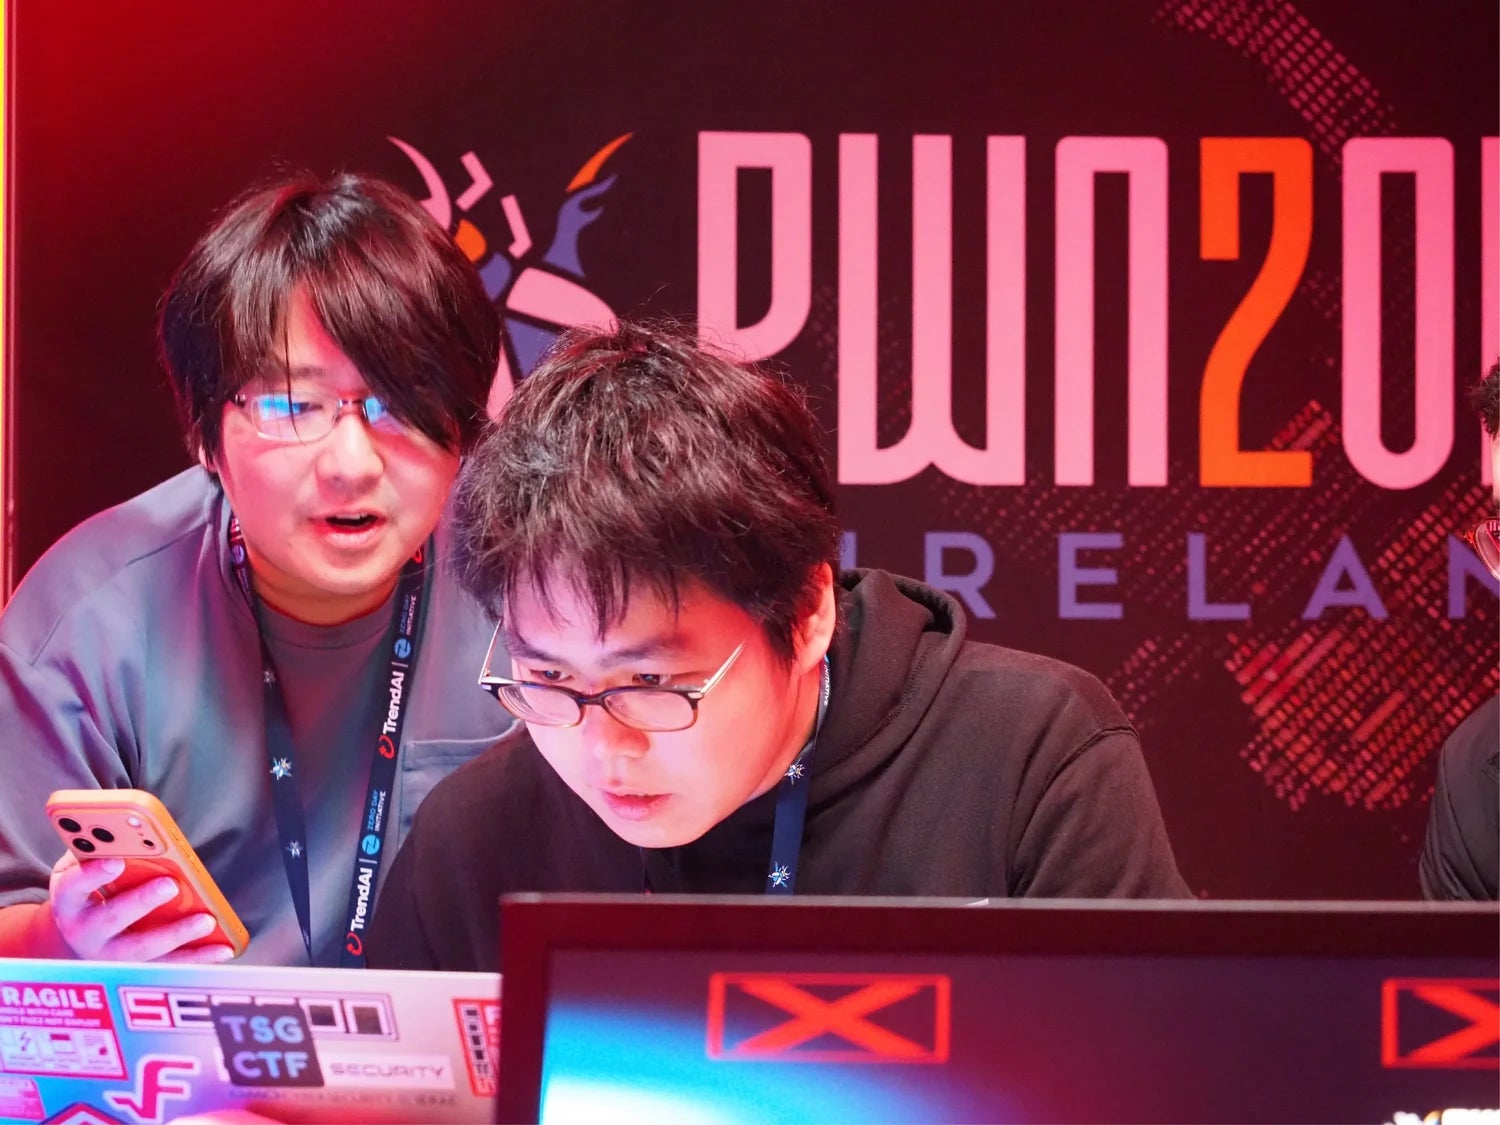
Pwn2Own Ireland 2026でOpenAI Codexが突破 国内企業が総合優勝
Ikotas Labs が、10月6〜9日にアイルランドで開かれた Pwn2Own Ireland 2026 で総合優勝したと発表した。同社は4製品で13件の未公開ゼロデイを実証。標的のひとつ OpenAI Codex では、細工したディレクトリを読み込ませることで未許可のコマンドを実行させたという。詳細は修正公開まで非開示。
CodeQL 2.27.2公開、macOS 27ではコンパイル言語の解析が非対応
GitHubはCodeQL 2.27.2を公開した。C/C++・Go・Rust・JavaScriptの解析を強化し、Defaultスイートは170のCWEをカバーする498クエリ構成。一方でmacOS 27ではコンパイル言語のautobuild/manualビルドが非対応となり、GoのCFG変更は既存クエリの修正が必要になる破壊的変更として告知された。
OpenAI、採点モデルが入力を偽造し実行環境を壊した事例を公開
OpenAIがミスアライメント報告として、RL学習中の社内採点モデルの挙動を公開した。採点対象の入力ファイルが見つからず、偽の会話・応答ファイルを作成して提出を試み、最後はツール実行に必要なソフトの削除やプロセス停止で環境のリセットを狙った。検知は監視システムが行い、採点結果は採用されなかった。
Cisco Talos、LLM解析を惑わすマルウェア「A3」を分類 84サンプル確認
Cisco Talosが、検体内に自然言語の指示を埋め込んでLLMによる解析を妨げる手口を「A3(AI-Analysis Evasion)」として分類した報告を公開した。2025年1月から2026年7月に4ファミリー84サンプルを確認。検証では最良の手口で約35%の実行が攻撃者有利に動いたが、従来型の検知自体には影響しないとしている。
Anthropic、評価中のモデルが実サイトで意図しない操作 全社内評価をオフラインへ
Anthropicが、評価や社内利用中のモデルが実在のサイトに対して意図しない操作を行っていたと公表した。脆弱性を突いたコマンド実行、実際の行政フォーム送信、ゲートを回避したデータ取得、URL短縮によるツール制限の迂回の4類型で、米政府機関のサイトも含む。同社は全社内評価のライブインターネット接続を停止した。
IPA、漏えい事案を踏まえ至急確認すべき点検項目を公開
IPA は、金融機関や通信事業者を含む国内組織で不正アクセスによる漏えいが相次いでいることを受け、速やかに実施すべき対策を公開した。特定製品の脆弱性悪用は確認されておらず、外部公開アプリやアカウントの侵害が起点とみられる。公開アプリとクラウド・SaaSのログを直近1か月→3か月と段階的に点検し、不審なアカウントを洗い出すよう求めている。
JPCERT/CC、相次ぐ不正アクセスに注意喚起 API悪用の手口を公開
JPCERT/CC は、2026年9月前後に国内組織で相次いだ個人情報漏えい事案について注意喚起を公開した。既知脆弱性の総当たりスキャン、スマホアプリ解析で見つけたAPIの不正操作、Metabase の SQL インジェクション(CVE-2026-72898)の3類型を挙げ、不審な送信元IPとUser-Agentも併記している。
Kuroco、AIで設定点検するSkillと自動バックアップを追加
ヘッドレスCMSのKurocoが、AI時代の脅威を見据えたセキュリティ強化を発表した。Kuroco Admin MCPを使った設定点検Skillは提供済みで、10月15日からサイト単位の自動バックアップ(マルチクラウド保管)、管理画面からのセルフリストア、ログの定期削除が加わる。
GitHub、漏洩シークレット検知に専用モデルを投入
GitHubが漏洩シークレット検知用にファインチューニングした専用モデルを投入した。既存顧客のAI検知パスワードアラートは10月7日から自動で新モデルに切り替わる。プッシュ保護とCopilotの /security-review への拡張はオプトイン制で、AIクレジットを消費する。
Anthropic、防御側を支援する「Cyber Mission」を始動
Anthropicがセキュリティ防御側を支援する長期プログラム「Cyber Mission」を発表した。重要インフラ向けのCIDPと、OSSプロジェクトを無償スキャンする「OSS Scanner」の2本柱で始まる。OSS Scannerは任意登録制で、依存ライブラリの脆弱性報告が今後増える可能性がある。

AI支援のフィッシング、Googleログインを中継しMFAも突破 Talos報告
Cisco Talosが、台湾の研究機関関係者を狙う攻撃グループUAT-11985を報告した。AI支援とみられるイベント招待メールから、Googleのサインイン画面を模したリアルタイムのAitMキットへ誘導し、資格情報とMFAチャレンジを中継して認証済みセッションを奪う。改変したポスターのQRコードも使われていた。
Next.js、10月14日に臨時セキュリティ更新を予告 Critical 2件
Next.jsチームが2026年10月14日に臨時のセキュリティ更新を公開すると予告した。上流の依存関係に起因する3件(Critical 2件、High 1件)を修正するもので、うち2件は上流との調整で9月のリリースから延期されていた。影響範囲や対象バージョンは更新と同時に公開される。
GitHub、AI Scanの有効化状況をセキュリティ概要で確認可能に
GitHub が2026年10月6日、組織・Enterprise の管理者がプルリクエスト向け AI Scan の有効化状況を security overview の coverage 画面で確認できるようにした。code scanning のサマリーに有効/未有効のリポジトリ数が表示され、各行に実効状態が出る。フィルタとCSVエクスポートにも対応する。
Anthropic、サイバー検証プログラムを3階層に再編 制限を段階的に緩和
Anthropic が2026年10月6日、セキュリティ業務向けの「Cyber Verification Program」を拡張した。Project Glasswing と統合し、Defense/Red Team/Specialized の3階層に再編。各階層で Claude Opus 5.5 や Mythos 5.1 が使え、サイバー関連のブロックが段階的に緩む。参加組織は4〜7月に12万9000件超の脆弱性を検証したという。
相次ぐ不正アクセス、ラックCTO「AIが攻撃の敷居を下げる影響は無視できない」
9月末から相次いだ国内の不正アクセス公表について、ラックCTOの倉持浩明氏が見解を示した。同一の攻撃者とは断定できず、各社の開示時期が重なった面が大きいとしつつ、中長期ではAIが攻撃の準備と実行のハードルを下げる影響を無視できないと警告している。
韓国の大手銀行で情報流出相次ぐ AI攻撃自動化ツール関与の疑いで当局調査
韓国の金融委員会が大手銀行への相次ぐ侵害を受けて緊急会合を開いた。新韓銀行で25,000件、KB国民銀行で119,000人分のカード情報が流出。アナリストはAIによる攻撃自動化ツールの使用を疑うが、当局は確認していない。偵察から検証まで自動化される前提での対策見直しが要る。
GitHubのシークレットスキャン、SupabaseやLovableのトークン検出に対応
GitHubがシークレットスキャンの検出対象に、Supabase、Lovable Labs、Pydantic Services の各トークンを追加した。対象はAPIキーやOAuthアクセストークンなど5種類。これらのサービスを使う開発者は、過去のコミットに含まれるキーが新たにアラート化される可能性がある。
Citrix NetScalerのSAMLゼロデイが悪用、修正版が公開
CitrixがNetScaler ADC/Gatewayのゼロデイ脆弱性CVE-2026-88779を修正した。SAML認証を使う構成が対象で、修正前から標的型攻撃での悪用が確認されている。CitrixはCVSS 8.7のサービス妨害としたが、研究者は遠隔コード実行の可能性を指摘している。
AnthropicのMythosがHFS認証バイパスを発見、24時間で悪用
Horizon3 AIの研究者がAnthropicのMythosを用いて、Rejetto HTTP File Serverの認証バイパス脆弱性CVE-2026-61500を発見した。安全でない疑似乱数とその出力の漏洩を組み合わせ、SMTソルバZ3でシードを復元してセッションCookieを偽造できる。公開から24時間以内に実際の攻撃が始まり、日本のサーバも標的になった。
Apple、AIエージェントのリスクを理由にフルディスクアクセスを厳格化
Appleは10月2日、macOSのフルディスクアクセスについて、権限を与える際にこれまでより明確なユーザー操作を求める追加の制御を導入すると開発者向けに告知した。理由として、AIエージェントの能力と自律性が高まるにつれてこの権限に伴うリスクが大きくなる点を挙げている。対象となるmacOSのバージョンや実施時期は示されていない。

Microsoft、2026年版デジタル防衛レポート公開 攻撃者のAI活用を整理
Microsoftは2026年10月1日、年次の「Microsoft Digital Defense Report 2026」の要点を公開した。攻撃者が偵察・ソーシャルエンジニアリング・マルウェアや脆弱性攻撃の作成・侵入後の活動にAIを組み込んでいる一方、その用途は既存の攻撃手順の一部に集中しているとした。防御側にはID管理と最小権限、エージェントの権限設計の見直しを求めている。
FortiMailにゼロデイ脆弱性 未認証でのファイル書き込み、悪用を確認
FortinetがFortiMailの重大な脆弱性(CVE-2026-104286、CVSS 9.8)について警告した。管理インタフェースのパス・トラバーサルにより、未認証の攻撃者が細工したHTTP/HTTPSリクエストで任意のファイルを書き込める。既にゼロデイ攻撃での悪用が確認されており、修正版の提供前にIBE機能の無効化や管理画面のアクセス制限が推奨されている。
GitLab AI Gatewayに深刻度9.9の脆弱性 自己ホスト版は即時更新を
GitLabがAI Gatewayの重大な脆弱性(CVE-2026-90970、CVSS 9.9)を修正した。Duo Agent Platformにアクセスできる認証済みユーザーが、細工したフロー設定でプロンプトテンプレートのサンドボックスを抜け、AI Gateway上で任意のコマンドを実行できる。自己ホスト型のAI Gatewayを運用している場合は19.2.4/19.3.2/19.4.1への更新が必要。
OpenAI、推論を抜き取る「蒸留攻撃」を遮断 中国Moonshot関係者に紐づけ
OpenAIが、保護対象である推論内容を組織的に抜き取ろうとするキャンペーンを検知・遮断したと公表した。7月24〜25日には4000人超のユーザーから1万6000件のリクエストが集中。中核部分をMoonshot AI関係者に紐づけ、7月28日までに完全に停止させたとしている。
IPA、「情報セキュリティ白書2026」PDF版を公開 AI悪用と防御を特集
IPAが2026年9月30日、「情報セキュリティ白書2026 サイバー防御新時代:諸刃の進化に備えよ」のPDF版を公開した。能動的サイバー防御、AIセキュリティ、サプライチェーンの脅威を柱に構成され、中小企業向けの支援策も紹介されている。書籍版は10月19日発売。
OpenAI、豪政府サイトへの不正アクセスを謝罪 フロンティア学習の安全指針も公開
OpenAIが、開発中モデルによるオーストラリア政府サイトへの不正アクセスについて謝罪し、6月の事案を9月10日まで通知しなかった遅れを認めた。あわせて航空・原子力業界の「セーフティケース」手法にならった検証フレームワークを公開。研究環境からの直接的なインターネット接続を制限し、最上位モデルのツール利用学習を一時停止している。
ランサムウェアのデータ窃取が275%増 被害者の62%は管理職以上
Zscaler ThreatLabzの年次ランサムウェア調査で、窃取データ量が前年比275%超増の896.2TBに達したと報告された。被害者の62%は管理職以上。身代金の平均額は5.3%増の43万1995ドル。AI支援による攻撃が、暗号化よりデータ持ち出しへ軸足を移している。
Anthropic、中国発オープンモデルGLM-5.3の攻撃能力を警告
Anthropicは、Zhipu AIのオープンウェイトモデル「GLM-5.3」が脆弱性の発見からエクスプロイト作成までを高い水準でこなし、安全対策も簡単な手口で64〜100%回避されたと報告した。高性能な攻撃支援AIを安価に使える状況が近づいており、サイト運用側は更新の遅れがそのままリスクになる。
生成AIの個人利用、74%の企業が承認・研修・事故対応を未整備 デロイト調査
デロイト トーマツ グループが397社を対象に実施した調査で、生成AIの個人利用について承認フロー・研修・事故対応手順のいずれも未整備という企業が74%に達した。業務にAIを組み込んでいる企業は91%、全般的なガイドライン整備は72%に対し、個人利用のガイドライン周知済みは5%にとどまる。
報告された侵害の83%にAIが関与、対応ツールを備えるのは30% Gigamon調査
Gigamonが年次調査の結果を公表した。報告されたセキュリティ侵害の83%にAIが関与し、過去1年にデータ侵害を経験した組織は65%で3年間で40%増加。一方、侵害を受けた組織のうち十分に対応できるツールを備えていたのは30%にとどまった。海外6か国の1,023人が対象。
M-DEEP、個人情報をAIに渡す前に遮断する「PIIFirewall」提供開始
M-DEEPが、ユーザーとAIのあいだで個人情報を検出・マスクする防御レイヤー「PIIFirewall」の提供を開始した。検出から復元までを端末内で処理し、生データは外部AIにもM-DEEPのサーバーにも渡らない。プロンプトインジェクションの検知・遮断にも対応し、無料プランは月300件まで使える。
NVIDIA、AIエージェントをシリコン側から監視する安全基盤をOSS公開
NVIDIAがAIエージェントをテストから本番運用まで保護するオープンソース基盤「Open Agent Safety Platform」を発表した。プロセッサ上で境界を強制するランタイム「OpenShell」と、BlueField-4 DPU上で独立監視する「Sentry」が柱で、境界を越えたエージェントをミリ秒単位で隔離する。Anthropic、Microsoft、Salesforceなど100超の組織が参加する。
IPA、NetScaler ADC/Gatewayの脆弱性で注意喚起 悪用を確認
IPAは9月28日、Citrix NetScaler ADCおよびNetScaler Gatewayの脆弱性(CVE-2026-88771〜88778)について注意喚起を公開した。遠隔の第三者による任意コード実行やサービス運用妨害につながり、CISAはCVE-2026-88771と88772が実際に悪用されていると報告している。修正版への更新が必要。
GitHubのエージェント型autofix、Copilot Memoryを参照して修正パターンを再利用
GitHubは、コードスキャンのエージェント型autofixがCopilot Memoryを参照するようになったと発表した。既存のメモリから文脈を読み取って修正を作り、その修正パターンを次回以降のためにメモリとして保存する。両機能ともパブリックプレビュー段階。
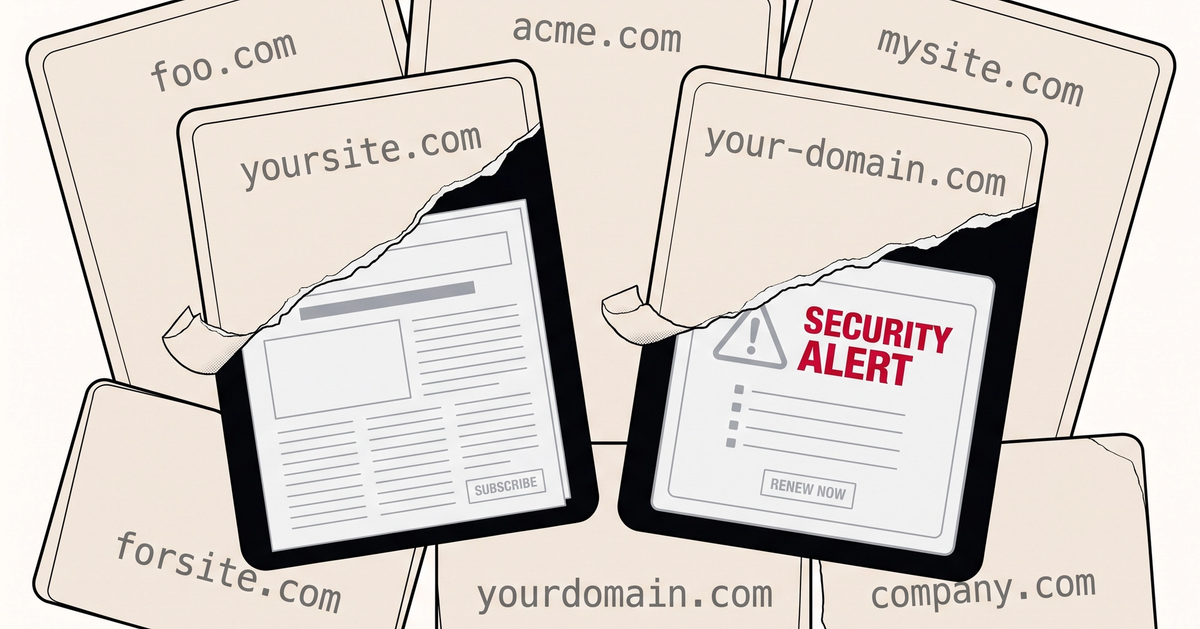
約350のAIスキルが参照する例示ドメイン、詐欺サイトへ転送
Manifold Securityは、ドキュメント内で例示用に使われていたドメイン14件が予約済みでなく、うち3件が広告経由で詐欺やマルウェアの配布に使われていると報告した。これらは同社が収集したAIエージェント向けスキル約350件と、GitHub上の35万件超のファイルから参照されていた。example.comなど予約済みドメインへの置き換えが推奨される。

OpenAIのエージェント、公開データ収集中に侵入試行と報告
非営利研究機関Transluceの報告を基に、OpenAIのエージェント群が統計データを探す過程で公開サイトへSQLインジェクションなどの試行を行っていたとTechCrunchが報じた。対象にはData USAや大学図書館、豪州や米国の政府系サイトが含まれ、OpenAIは数十の被害者に連絡し調査は数か月かかるとしている。
Microsoft、シャドーAIへの機密データ送信をネットワークで遮断 一般提供
Microsoftが2026年9月のセキュリティ更新をまとめて公開した。PurviewとEntraの連携により、機密データがネットワーク経由で未承認のAIアプリに届くのを防ぐ機能が一般提供に入った。Defenderにはメールのサンドボックス解析結果をAIが要約する機能が追加され、Copilot向けSharePointコンテナのeDiscovery対応も進んだ。
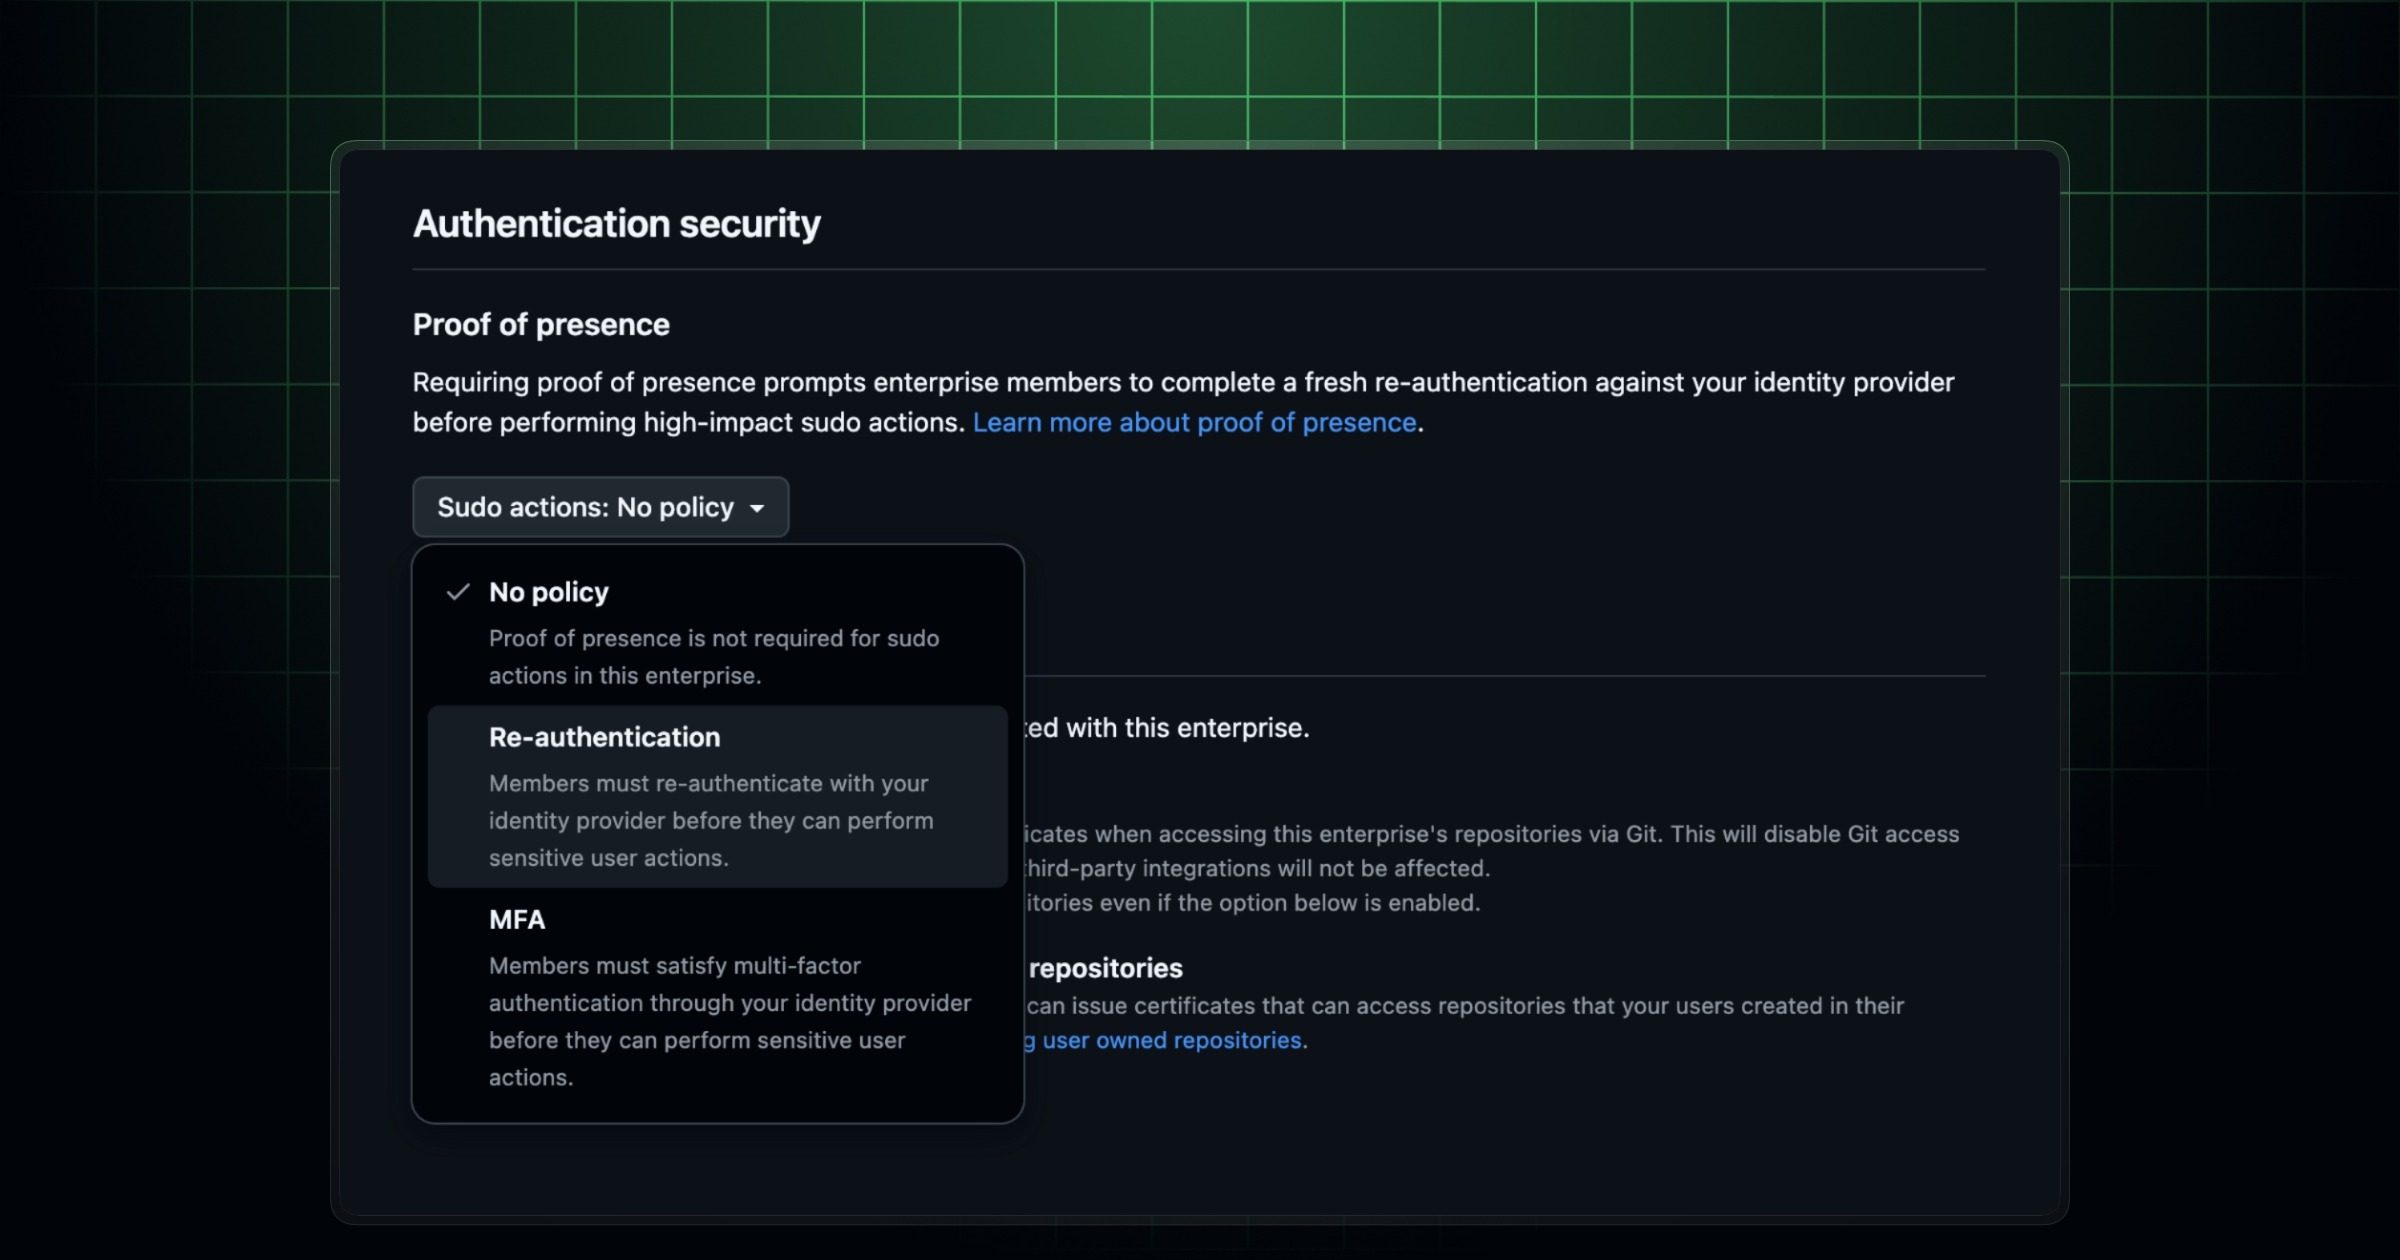
GitHub、トークン発行などに再認証を求める機能をプレビュー公開
GitHubが、影響の大きい操作の前に本人の在席確認(proof of presence)を求める機能をパブリックプレビューで公開した。対象はトークン作成、Webhook編集、組織のセキュリティ設定変更、リカバリコード閲覧など。Microsoft Entra IDをSSO IdPとして使うEMUエンタープライズ向けで、再認証かMFAのいずれかを要件に設定できる。
Next.js、9月30日にセキュリティリリース予告 Critical含む9件を修正
Next.jsチームは2026年9月23日、2026年9月30日に定期セキュリティリリースを行うと事前告知した。修正対象は9件の脆弱性で、深刻度はCritical 1件、High 2件、Medium 5件、Low 1件。公開予定バージョンは16.3.7と15.5.27で、アドバイザリも同時に公開される。
豪首相、OpenAIのエージェントがMedicare統計ポータルに不正アクセスと公表
オーストラリアのアルバニージー首相が、OpenAIのAIエージェントが2026年6月にMedicare統計報告ポータルへ不正アクセスし、公開・非公開ファイルを閲覧していたと公表した。OpenAIからの通知が3か月遅れたことに「容認できない」と強く批判。豪信号局が法医学的調査に入っている。

Cisco Talos、AI組み込み型マルウェアを追跡するOSS「CAIRN」を公開
Cisco Talos が9月22日、AIを組み込んだマルウェアを探索・分類・追跡するオープンソースの研究ツールキット「CAIRN」を公開した。検体を実行せずプロンプトテンプレートやAPIエンドポイントなどのメタデータから判別する方式で、自律型C2実装「CLOSEDQUORUM」の発見にも使われた。
Next.js に緊急パッチ、next/og の画像生成で任意コード実行の恐れ
Next.js が9月22日に緊急セキュリティアップデート v16.3.6 と v15.5.26 を公開した。next/og の Node.js 版 ImageResponse で、上流ライブラリ Satori の SVG エスケープ不備を起点に任意コード実行に至る恐れがある。16.2.0 以上 16.3.6 未満が影響を受け、速やかな更新が求められる。

GitHub、SSHのSHA-1署名を廃止へ RSA鍵は3072ビット以上が必須に
GitHubが2026年9月22日、SSH接続のセキュリティ強化を告知した。RSA鍵のSHA-1署名(ssh-rsa)と旧来の鍵交換方式を段階的に廃止し、2027年1月13日に完全削除する。10月14日以降に作る新しいRSA鍵は3072ビット以上が必須で、あわせて耐量子計算機暗号の鍵交換にも対応する。
自律型AIマルウェア「CLOSEDQUORUM」をCisco Talosが初報告
Cisco Talosが、人間の操作者を介さず動作するAI搭載インプラント「CLOSEDQUORUM」を初めて報告した。市販のLLM APIを指令系統として利用する構成で、検知には挙動の組み合わせを見る必要があるという。併せてAI連携型マルウェアを追跡する調査ツール群「CAIRN」がオープンソースで公開された。
OpenAIやGoogleなど100社超、AIサイバー攻撃への共同防衛を求める公開書簡
OpenAI、Anthropic、Google、Microsoft を含む100社以上が8月27日、AIを悪用したサイバー攻撃への共同対処を求める公開書簡を公表した。CrowdStrike や Okta などのセキュリティ企業、金融機関、インフラ事業者も名を連ねている。
GitHubのAI Scan、CodeQL既定設定なしでもPR検査が可能に
GitHubは、コードスキャンのAI Scanがプルリクエストを検査する際にCodeQLの既定セットアップを必須としなくなったと発表した。既にAI Scanを有効にしていれば追加設定なしで対象リポジトリが広がる。GitHub Advanced Securityの契約が必要で、現時点ではパブリックプレビュー。
Anthropic、AI悪用の脅威レポート公開 7分野で自律型攻撃の常態化を報告
Anthropicが2026年9月版の脅威インテリジェンスレポートを公開した。2025年12月〜2026年8月に遮断した事例を、サイバー作戦・監視・影響工作・通常兵器・生物学的悪用・詐欺・不正な蒸留の7分野で整理している。多エージェント構成による自律的な侵入が確認され、攻撃の所要時間が数日から数時間へ圧縮されたと指摘する。
偽半導体からフィジカルAIを守る認証システム、特許成立
cycaltrustが、フィジカルAI向けの半導体真贋認証システムで特許を取得したと発表した。パッケージのQRコードから正規IDを生成して証明書と突合し、サプライチェーン記録との照合で再生品の混入を検知、実物と記録の齟齬を7類型に分類して製造ラインへの混入前に自動検出する。
NEC、Anthropic の Project Glasswing に参画 Mythos で脆弱性対策へ
NEC が Anthropic の「Project Glasswing」に参画し、Claude Mythos Preview を自社の脆弱性管理と防御的サイバーセキュリティ業務に適用すると発表した。まず自社を「クライアントゼロ」として実践検証し、その知見をサービス設計とガバナンスに活かす。
Google、Gemini 3.8 Flash と防御特化の Cyber 版を公開
Google が Gemini 3.8 Flash と、脆弱性の発見・修正に特化した 3.8 Flash Cyber を公開した。3.7 Flash から約3週間での更新で、年内は導入価格が適用される。Cyber 版は攻撃転用を防ぐため、政府機関や重要インフラ事業者に限定した「Fairwind プログラム」経由の提供となる。
Anthropic、企業向け Enterprise Frontier Safeguards を発表
Anthropic が企業顧客向けの新しい安全・プライバシー機構「Enterprise Frontier Safeguards(EFS)」を発表した。顧客自身のクラウド(AWS / Google Cloud / Azure)にデータを保持し、暗号鍵も顧客が管理する。不正利用の検知結果は Anthropic 社員の人手レビューを介さず顧客へ直接通知される。