GitHub、トークン発行などに再認証を求める機能をプレビュー公開
GitHub認証MFAアカウント保護Entra ID
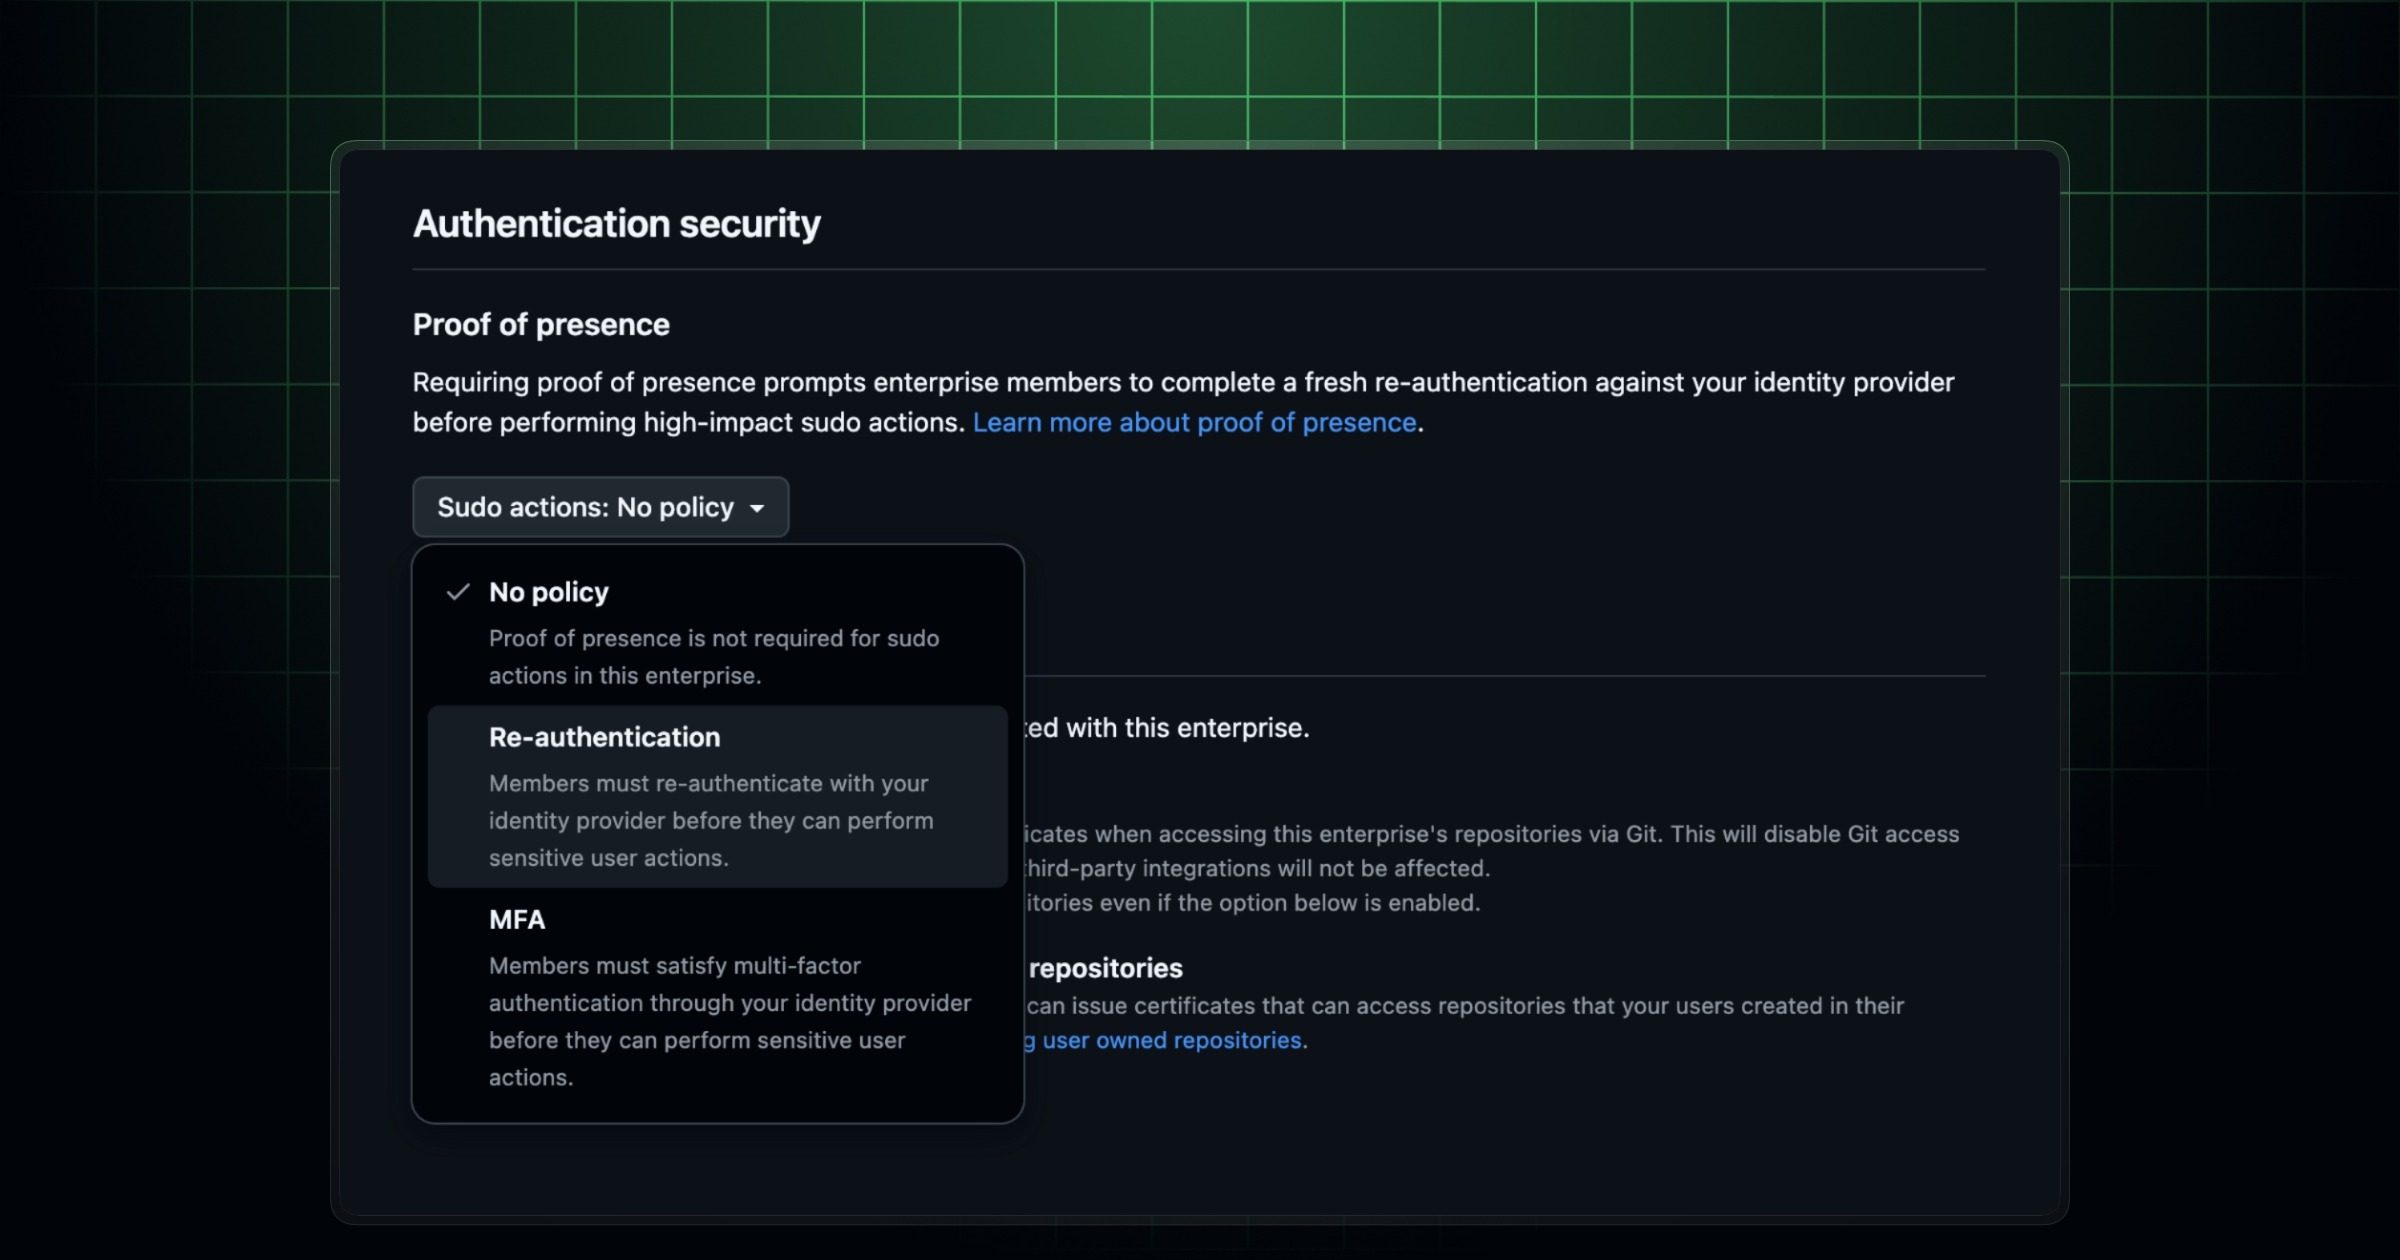
GitHubが、影響の大きい操作の前に本人の在席確認(proof of presence)を求める機能をパブリックプレビューで公開した。対象はトークン作成、Webhook編集、組織のセキュリティ設定変更、リカバリコード閲覧など。Microsoft Entra IDをSSO IdPとして使うEMUエンタープライズ向けで、再認証かMFAのいずれかを要件に設定できる。
何が発表されたか
GitHub は2026年9月24日、影響の大きい操作を実行する前に本人の在席確認(proof of presence)を求める機能を、パブリックプレビューとして公開した。対話的な再認証や追加の多要素チャレンジを挟むことで、セッションが乗っ取られた状態での重大操作を防ぐ仕組みである。
対象となる操作
- トークンの作成
- Webhook の編集
- 組織のセキュリティ設定の変更
- リカバリコードの閲覧
- プルリクエストのマージ(近日対応予定)
適用対象
github.com および GHEC-DR 上の Managed user(EMU)エンタープライズで、SAML または OIDC 経由で Microsoft Entra ID を SSO の ID プロバイダーとして使っている場合。
設定できる要件
- 再認証 — メンバーが IdP で改めて認証する
- MFA — 認証に加えて、IdP 側で設定した追加の多要素チャレンジを完了する
取るべき対応
影響を受けるのは、GitHub Enterprise Cloud の EMU 構成で Entra ID を使っている組織の管理者である。該当しない構成(通常の Organization、他の IdP)では現時点で設定できない。
- 該当する場合: プレビューのため即時の必須化ではない。まずトークン作成と組織のセキュリティ設定変更に要件を付けるところから検討したい。この2つは、乗っ取られた場合に被害が持続しやすい操作である。
- PRマージが近日対応予定とされている。マージに在席確認が入ると開発フローの体感が変わるため、対応時期が明らかになった段階でチームに周知しておきたい。
- 該当しない組織でも考え方は流用できる。セッションを奪われた前提で「その1操作だけ追加認証を挟む」設計は、自社サービスの管理画面にも当てはまる。APIキー発行やWebhook設定など、外に影響が漏れる操作から優先するのが現実的である。
この発表は仕様追加の告知であり、具体的な攻撃事案の報告ではない。