GitHub、リスク評価にリポジトリの保護状況を表示
GitHubリスク評価リポジトリ保護シークレット管理セキュリティ運用
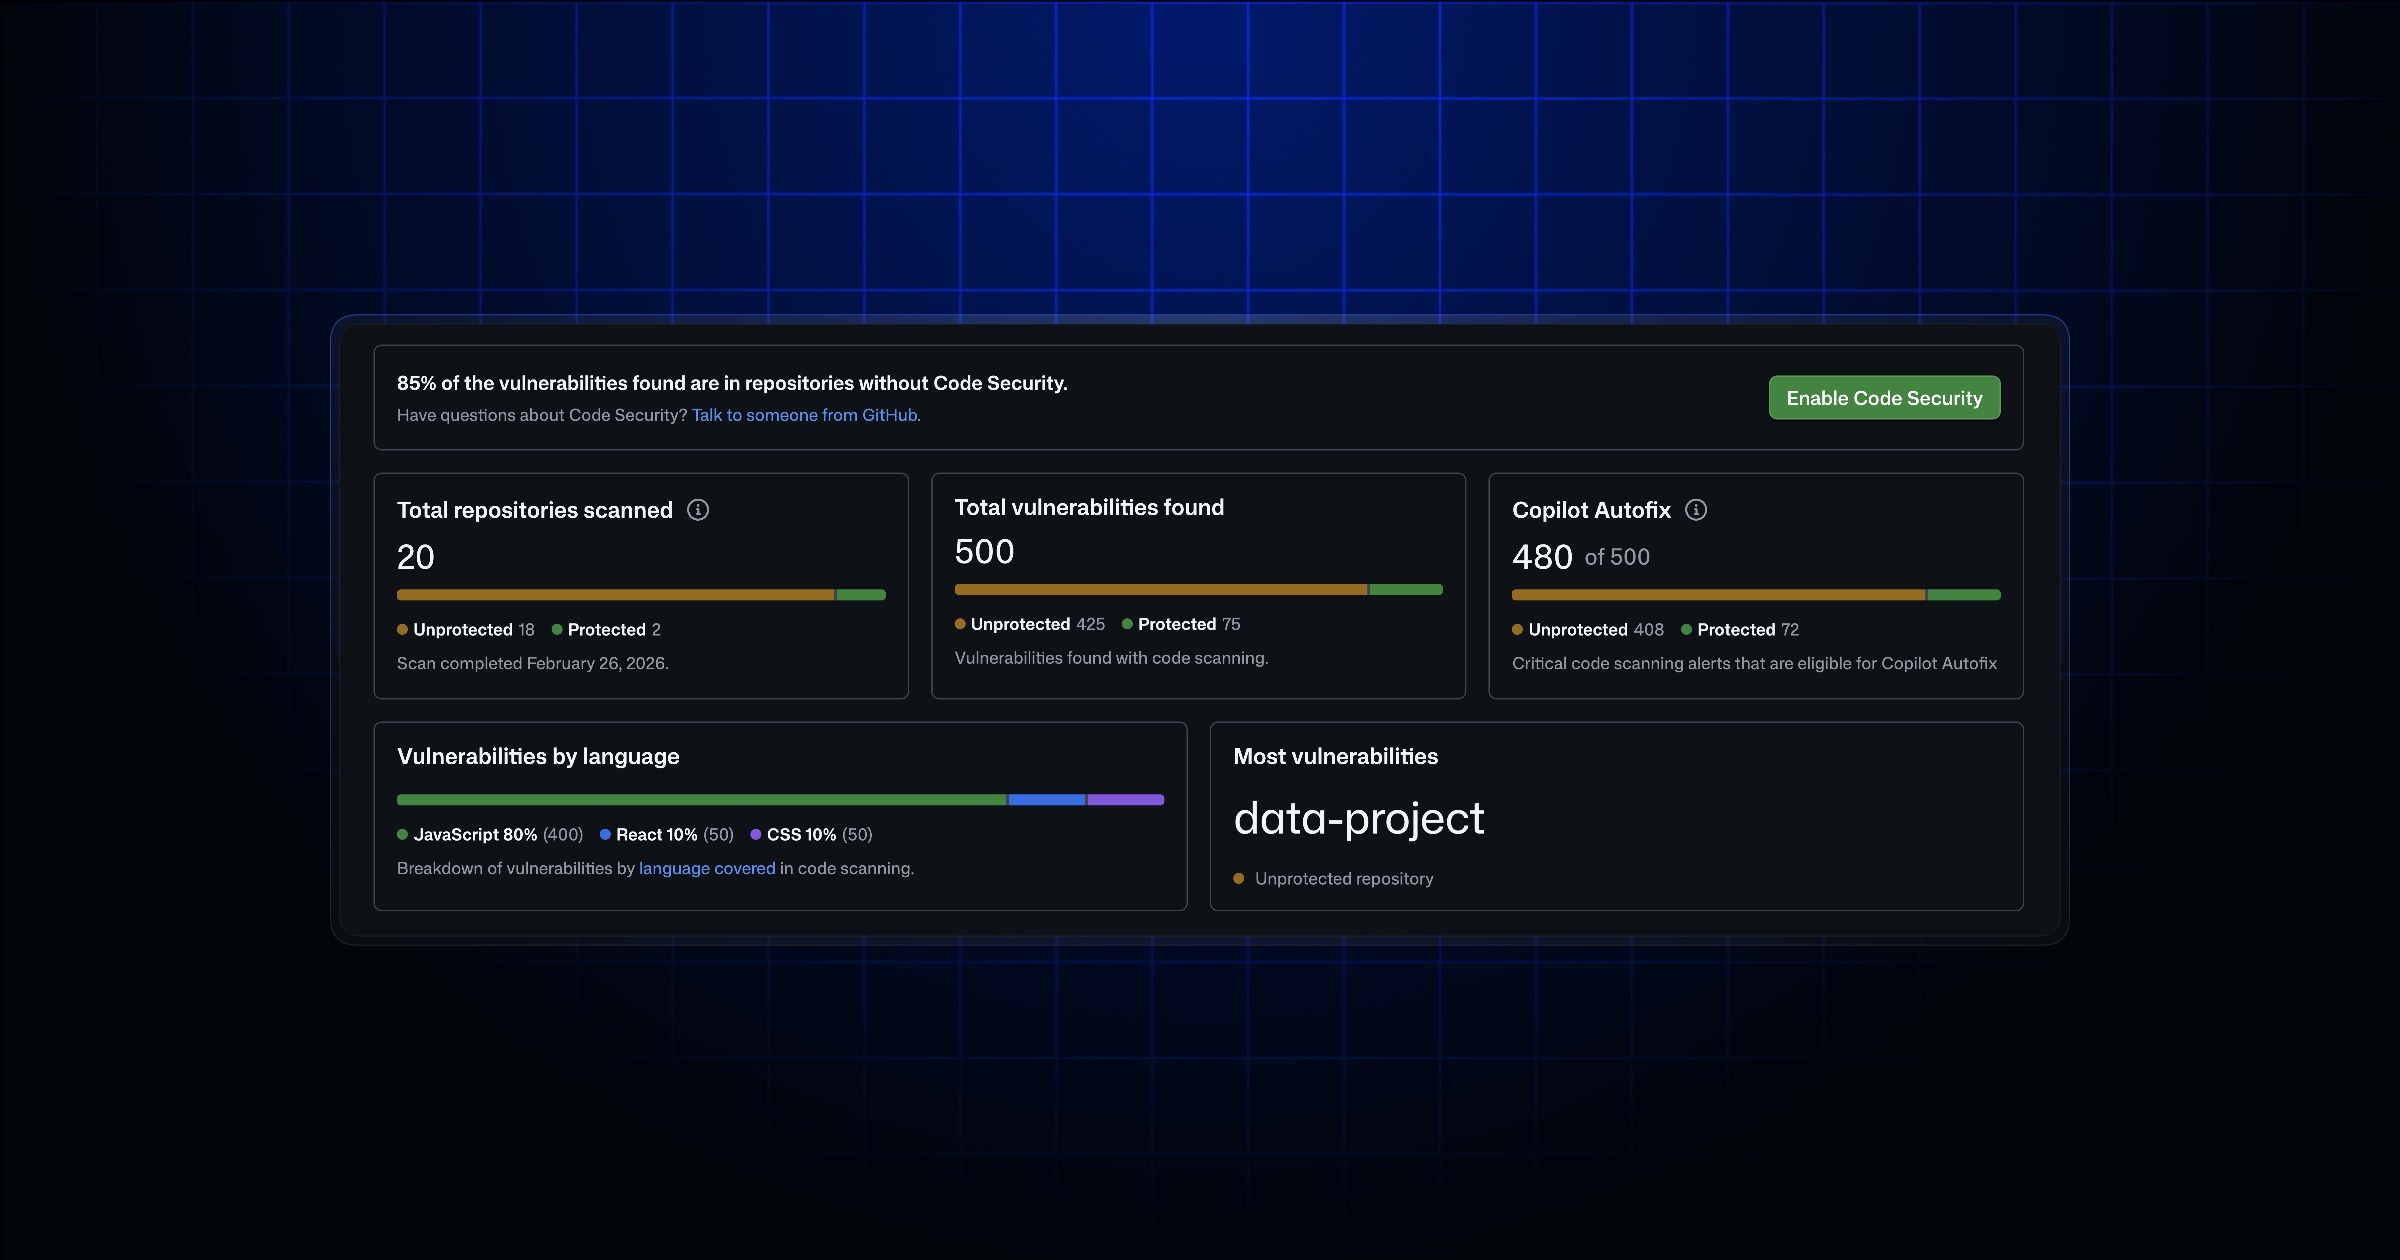
GitHubが、コードセキュリティとシークレットのリスク評価で、検出結果が保護対象リポジトリか未保護リポジトリかを表示するようにした。どのリポジトリにセキュリティ機能が及んでいないかを一覧で把握できる。対象はGitHub Enterprise CloudとGitHub Teamで、Enterprise Serverは3.24で提供される。
何が発表されたか
- GitHub は11月2日、コードセキュリティのリスク評価とシークレットのリスク評価において、検出結果が保護対象のリポジトリか未保護のリポジトリかを示すようにしたと発表した。セキュリティ対応を広げるべき範囲を把握しやすくする狙い。
- 組織の管理者とセキュリティマネージャーは、組織の Security タブ配下の Assessments ページから評価を開始できる。
- 対象は GitHub Enterprise Cloud と GitHub Team。シークレットのリスク評価については、GitHub Enterprise Server 3.24 で提供される。
- 発表にはコードセキュリティのリスク評価とシークレットのリスク評価それぞれのドキュメントへのリンクが添えられている。
取るべき対応
- 影響を受けるのは、GitHub 上で複数のリポジトリを抱える受託制作や自社開発の組織。クライアント案件ごとにリポジトリが増えていく体制では、保護の抜けを見つける手段として使える。
- 期限のある対応ではない。Assessments ページで評価を実行し、未保護のまま検出結果が出ているリポジトリから保護の適用範囲を広げる、という順序になる。
- GitHub Enterprise Server を運用している場合は、シークレット評価側の対応が3.24であることを踏まえてアップグレード計画に織り込む。