GitHub Copilot、LLMが承認を代行する「assisted permissions」を一般提供
GitHub Copilotコーディングエージェント権限管理VS Code開発ツール
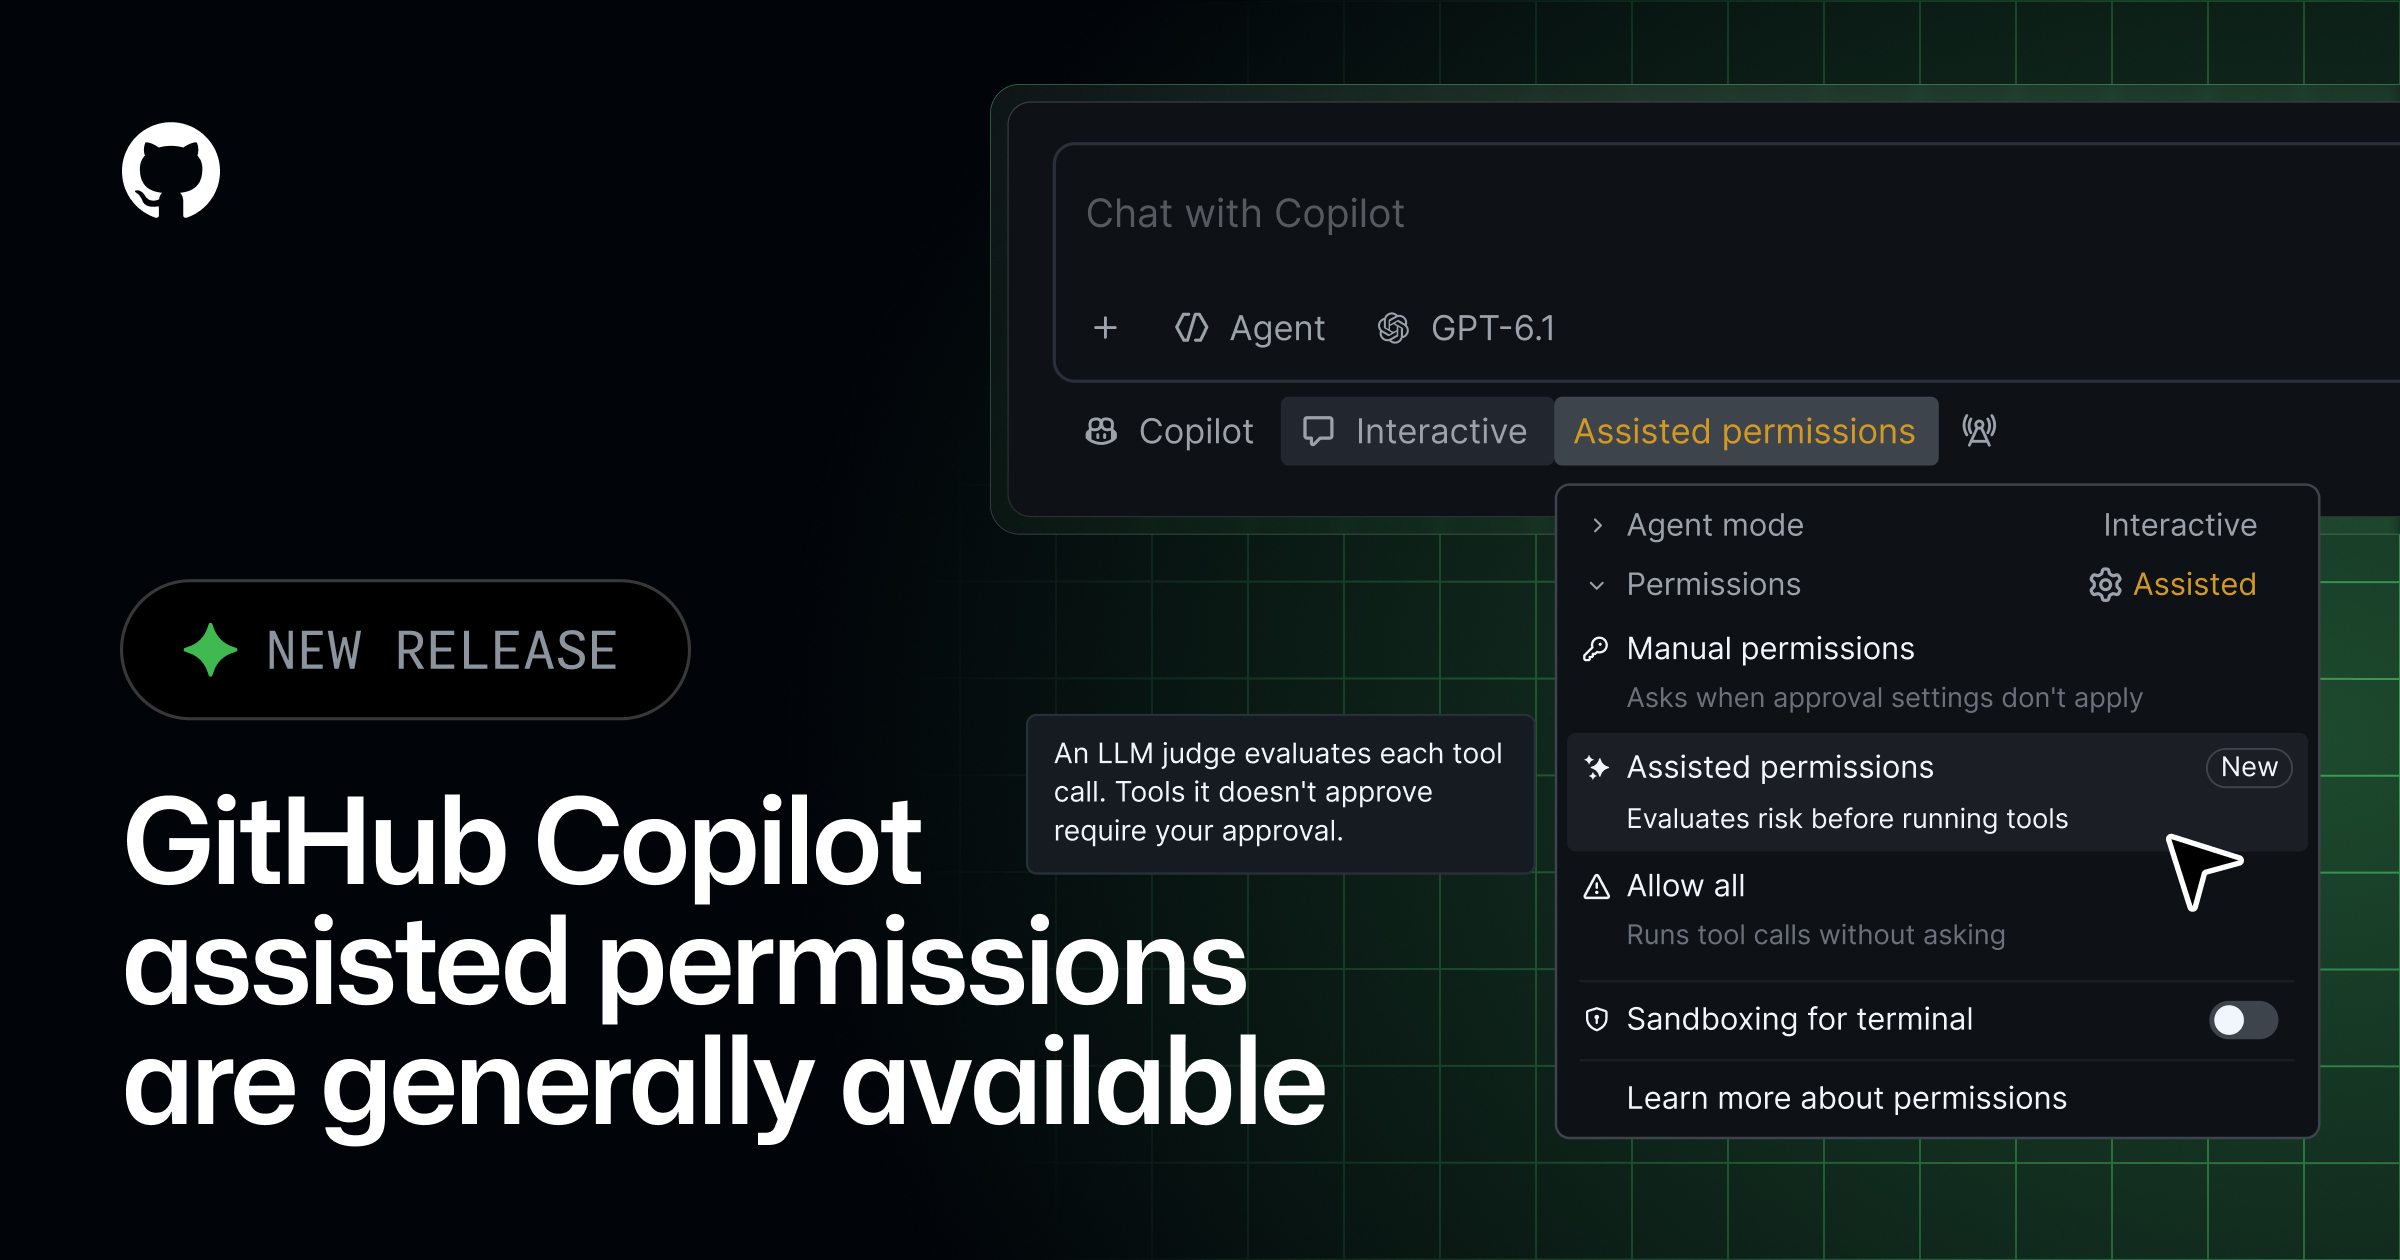
GitHubは2026年10月26日、Copilot CLI・Copilotアプリ・Visual Studio Codeで「assisted permissions」を一般提供にした。コマンド実行やファイルアクセス、URLオープンの許可要求をLLMが審査し、明らかに安全なものだけ自動で通す。企業側は既定の権限モードを指定でき、Allow Allだけを禁止する運用も可能。
何が発表されたか
GitHubは2026年10月26日、GitHub Copilotの「assisted permissions(アシスト権限)」を一般提供(GA)にしたと発表した。対応するのはGitHub Copilot CLI、GitHub Copilotアプリ、Visual Studio Codeの3つ。
仕組みは次のとおり。Copilotがコマンドの実行、ファイルシステムのパスへのアクセス、URLのオープンについて許可を求めるとき、その要求を大規模言語モデルが審査する。明らかに安全と分類された要求はそのまま実行され、それ以外はこれまでどおり利用者の承認が必要になる。
有効化の手順も示されている。
- Copilot CLI:
/permissionsを実行して assisted を選択 - Copilotアプリ: モードピッカーから Tool permissions → Assisted を選択
- Visual Studio Code: 権限ピッカーから Assisted permissions を選択
開発者への影響
企業向けの制御として、管理者はenterprise-managed settingsで以下を設定できる。
- Allow All を禁止したうえで Assisted だけを使わせる
- Assisted を個別に無効化する
- 新規セッションの既定の権限モードを指定する
開発者は、ポリシーが許す範囲で他のモードを選べる。既定に指定されたモードが利用できない、あるいは禁止されている場合、そのセッションは手動承認から始まる。
実務的には、エージェントに毎回すべて許可を出す運用(Allow All)を避けつつ、承認ダイアログの回数を減らす中間の選択肢が公式に用意された、という位置づけになる。導入する場合は、組織の既定モードをどれにするか、Allow Allを許すかを先に決めておくのが順序としてわかりやすい。審査はLLMが行うため、何が「明らかに安全」と判定されるかはGitHubのドキュメントに記載された評価基準を確認したうえで判断したい。