GitHub、脆弱性報告の権限をロール単位で付与可能に 一般提供を開始
GitHub脆弱性報告権限管理セキュリティアドバイザリCVE
GitHubは11月20日、リポジトリのセキュリティアドバイザリと非公開の脆弱性報告を扱う権限を、カスタムリポジトリロールで付与できる機能の一般提供を開始した。これまで必要だったリポジトリ管理者権限や組織全体のsecurity manager権限を与えずに、必要なリポジトリだけで担当者やチームに作業を任せられる。カスタムリポジトリロールが使えるプランが対象となる。
何が発表されたか
GitHubは2026年11月20日、セキュリティアドバイザリに関する権限をカスタムリポジトリロールで割り当てられる機能を一般提供した。
これまで、リポジトリのセキュリティアドバイザリや非公開の脆弱性報告(private vulnerability reporting)を扱うには、リポジトリ管理者権限か、組織全体に及ぶsecurity managerロールが必要だった。今回の変更で、必要なリポジトリだけを対象に、ユーザーやチームへ権限を渡せるようになる。
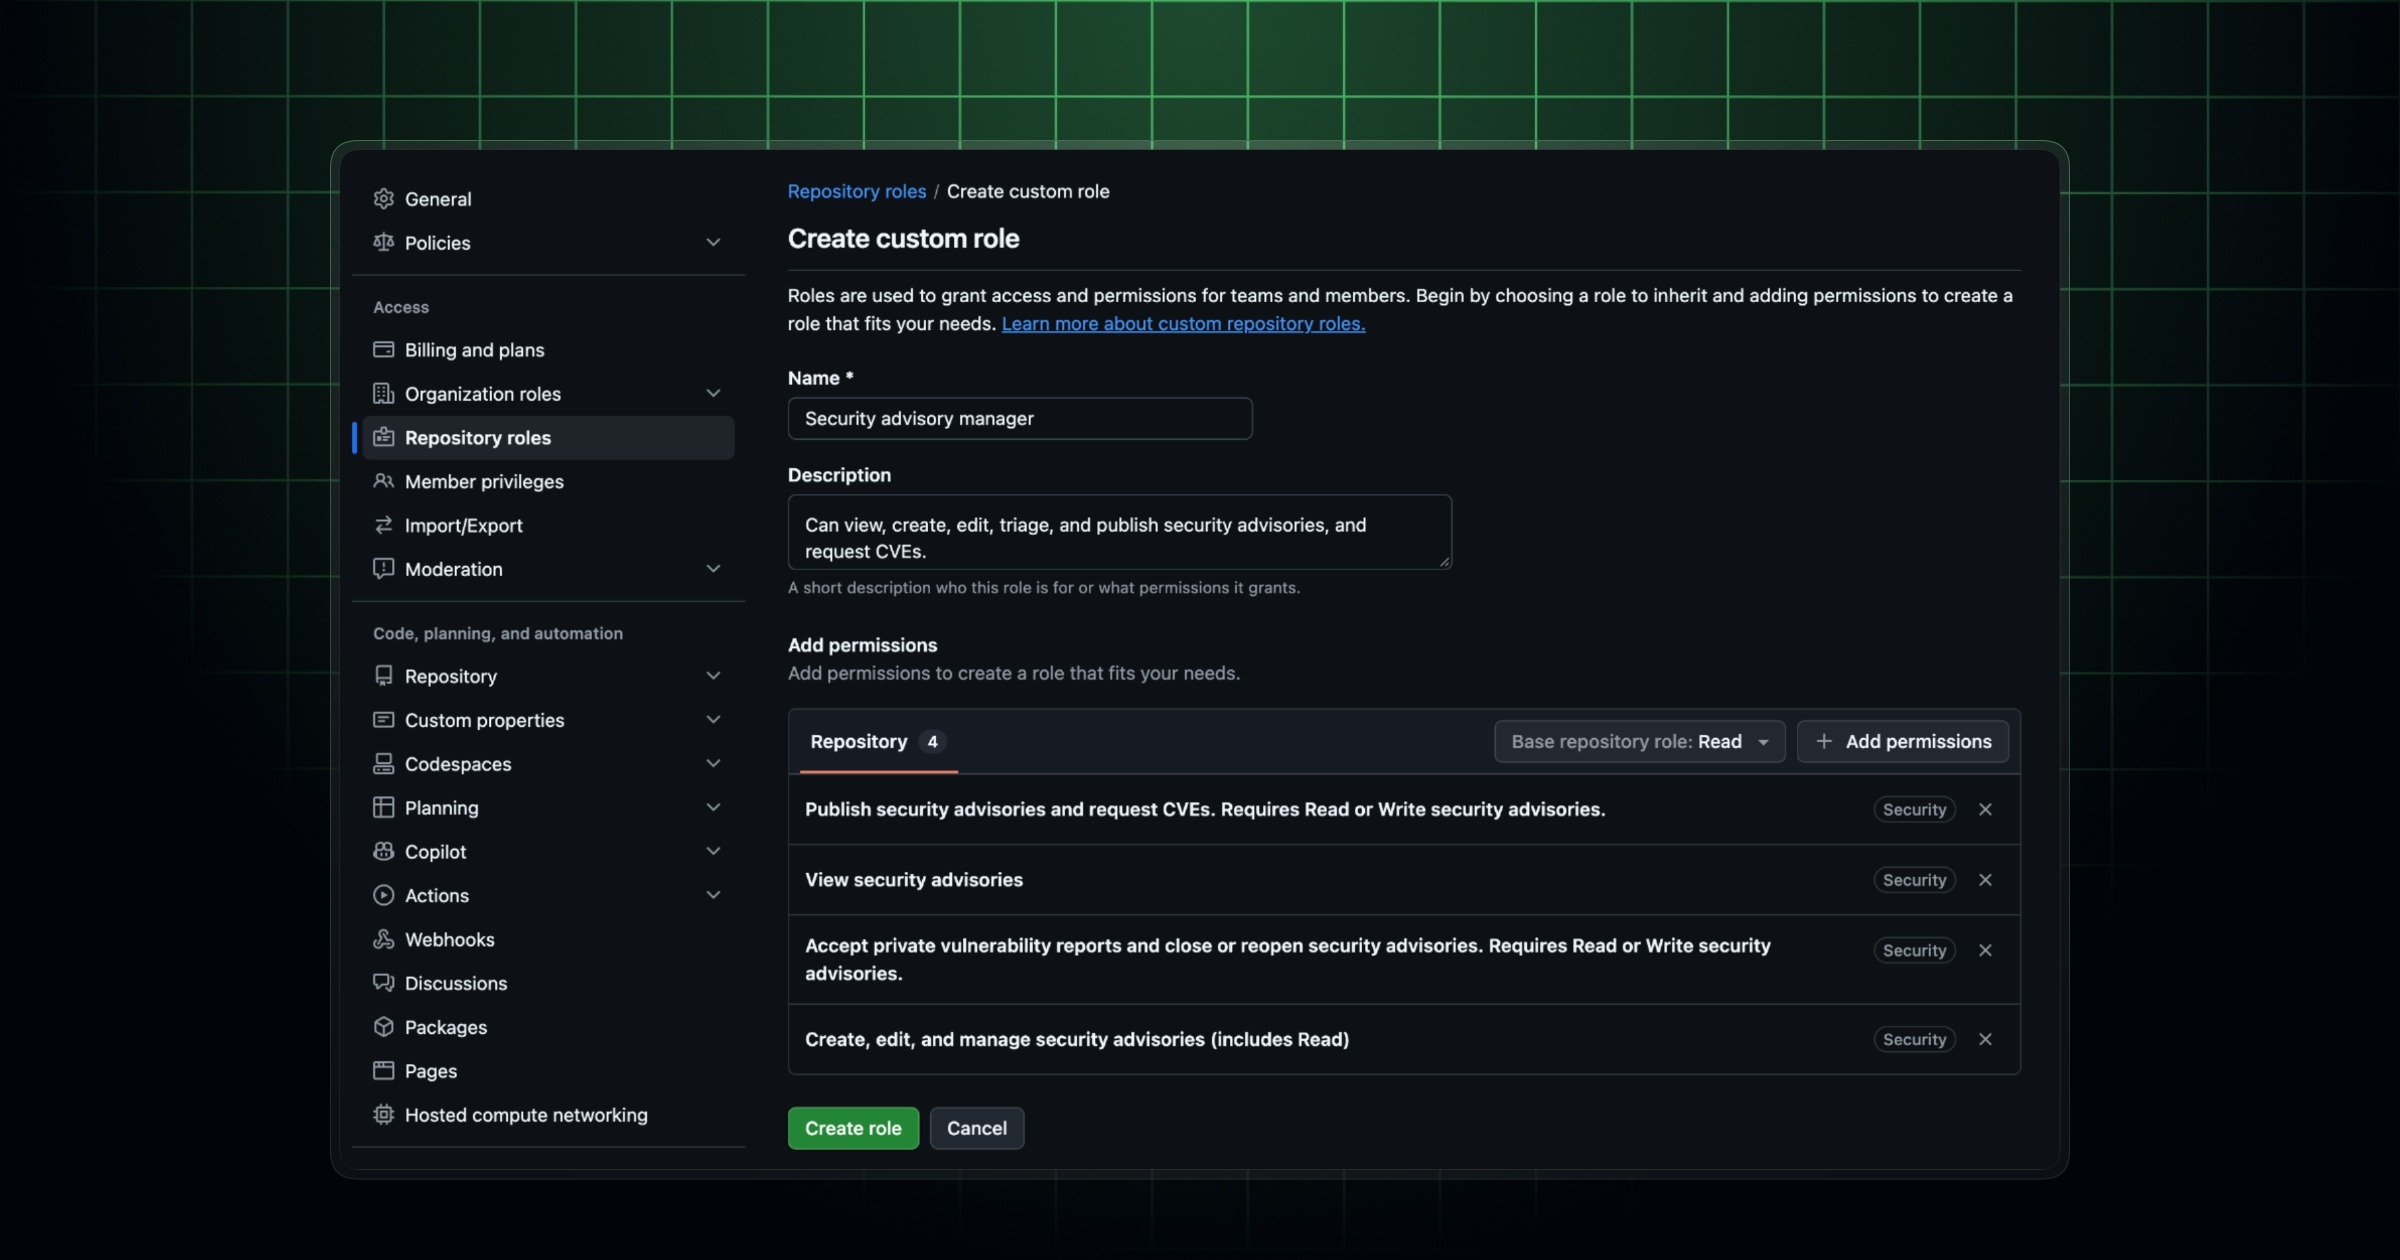
カスタムリポジトリロールの作成・編集画面の「Security」配下に、次の4つの権限が追加された。
- セキュリティアドバイザリの閲覧(View security advisories)
- セキュリティアドバイザリの作成・編集・管理(Create, Edit, and Manage security advisories)
- 非公開の脆弱性報告の受理、アドバイザリのクローズ/再オープン
- セキュリティアドバイザリの公開とCVEの申請
後ろの2つは、閲覧権限または作成・編集・管理権限のいずれかが前提となる。権限はリポジトリのセキュリティアドバイザリと非公開の脆弱性報告の双方に適用される。
一方で制約も残る。一時的なプライベートフォークからの変更のマージには、引き続きリポジトリ管理者またはsecurity managerが必要で、この権限の保有者は一時的なプライベートフォークを削除できない。非公開コメント(confidential comments)は、作成・編集・管理権限を持ち、かつリポジトリへの書き込み権限もあるユーザーに限られる。
取るべき対応
影響を受けるのは、GitHub上で非公開の脆弱性報告を受け付けている、またはセキュリティアドバイザリを運用している組織である。対象はカスタムリポジトリロールが使えるプランで、GitHub Enterprise Cloudが含まれる。
対応としては、脆弱性報告の対応窓口を担っているメンバーに対し、リポジトリ管理者権限を付与している構成を見直すのが順当である。管理者権限は設定変更や削除まで含む広い権限なので、アドバイザリ対応のためだけに渡していた場合は、今回の4権限を組み合わせたカスタムロールに置き換えられる。
期限が設定された変更ではないため、急ぎの対応は不要だが、権限設計を棚卸しする機会にはなる。なお一般提供の開始日以外の日付や、対象プランの詳細な一覧は発表に記載がない。